作者归档:root

linux学习路线图

一、系统架构
1、确定和配置硬件设置
2、引导系统
3、运行级别、关闭和重新引导

二、Linux安装和包管理
1、设计硬盘布局
2、安装引导管理器
3、管理共享库
4、Debian包管理
5、RPM和YUM包管理功能

三、GNU和UNIX命令
1、Linux命令行
2、文本流和过滤器
3、文件和目录管理
4、流、管道和重定向
5、创建、监视和结束进程
6、处理进程执行优先级
7、使用正则表达式搜索文本文件
8、使用vi编辑文件

四、设备、Linux文件系统、文件系统分层结构标准
1、创建分区和文件系统
2、维护文件系统的完整性
3、控制文件系统的挂载和卸载
4、管理磁盘配额
5、管理文件权限和所有权
6、创建和更改硬链接和符号链接
7、查找和放置系统文件

五、Shell、脚本和数据管理
1、自定义和使用shell环境
2、自定义或编写简单脚本
3、SQL数据管理

六、用户界面和桌面
1、安装和配置X11
2、设置显示管理器
3、可访问性

七、管理任务
1、管理用户和组账户和相关系统文件
2、通过调度作业来自动化系统管理任务
3、本地化和国际化

八、基本系统服务
1、维护系统时间
2、系统日志
3、邮件传输代理(MTA)基础知识
4、管理打印机和打印

九、网络基础
1、Internet协议基础
2、基本网络配置
3、基本网络故障诊断
4、配置客户端DNS

十、安全性
1、执行安全性管理任务
2、设置主机安全
3、通过加密保护数据

深信服桌面云VMP、VDC修改IP的步骤

深信服桌面云VMP、VDC修改IP比较方便,找个不影响业务的时候修改,一般步骤如下:

1、登录VDC修改VDC上配置的VMP地址;
2、修改VDC上网络配置:
3、登录VMP,批量修改多台VMP主机的管理网口配置;
4、使用VMP的新地址登录,修改VMP集群地址;
5、客户端连接VDC新地址即可,如果此时提示获取虚拟机失败,建议重新登录客户端。

修改VDC或者VMP后,如果VDC上配置了短信认证或者有相关安全设备做了策略,也需要放通相关新地址。

IBM服务器出现Cache data was lost due to an unexpected power-off or reboot during a write operation的处理办法

现有一台IBM X3650 M3服务器,硬件无告警,开启后出现:

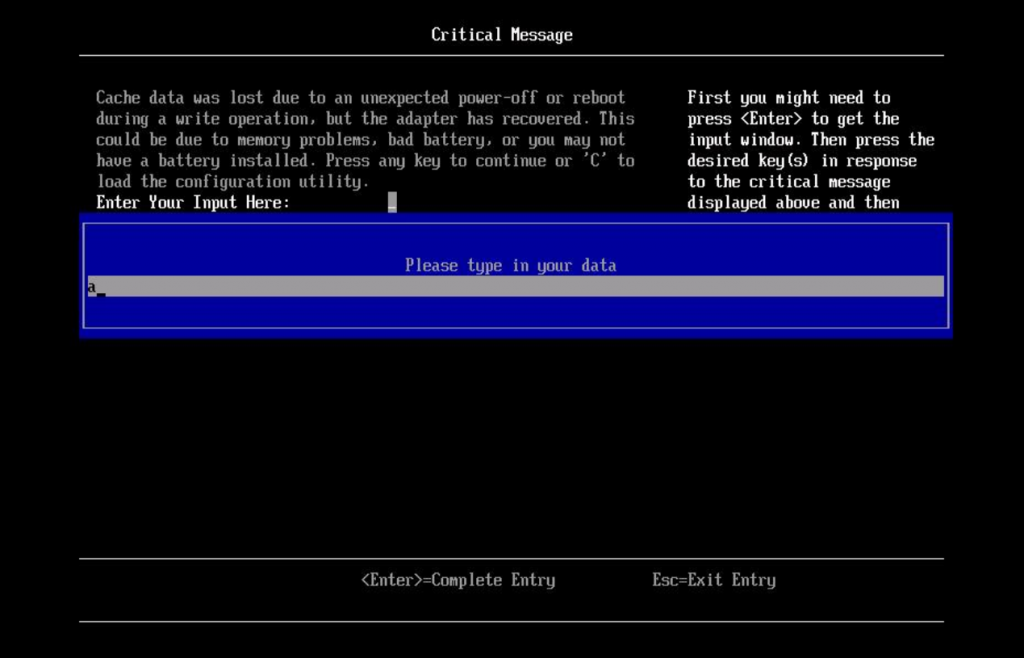
Critical Message
Cache data was lost due to an unexpected power-off or reboot during a write operation,but the adapter has recovered.This could be due to memory problems,bad battery,or you may not have a battery installed.Press any key to continue or ‘C’ to load the configuration utility.
Enter Your Import Here:

出现这种现象的原因是阵列卡配备了回写缓存,数据会先写入缓存再写入硬盘,但是因为突然断电、手动强制关机、服务器宕机等等,数据只写入缓存还没写入硬盘,这个时候缓存中的数据可能就丢失了,服务器通电启动后,阵列卡自检发现有未写入的数据就会出现这个报错。

解决的办法就是在Enter Your Input Here处输入字母a再按回车:

然后会提示Critical Message handing completed.Please exit.

按Y再继续。一般如果不是硬件故障,那么阵列卡RAID状态一般都是正常的,但是如果无法引起系统或者操作系统报错,则需要排查下硬件故障。

因为这个问题的出现是因为缓存中的数据丢失,所以可以有以下几个办法来降低缓存数据丢失的问题:
1、将回写模式改成直写模式Write Through
2、加装电池
3、为服务器配备UPS

redhat6.5使用ntfs格式U盘的方法

linux系统对于fat32一般默认就可以识别使用,但是对于ntfs需要安装ntfs-3g来使用。

如果配置好yum,则通过命令yum install ntfs-3g即可。

如果没有配置yum,需要先安装gcc,再安装ntfs-3g。

安装gcc可以参见这篇文章:https://www.eumz.com/2020-08/1958.html

安装好gcc后,下载ntfs-3g,可以通过这个链接下载:https://tuxera.com/opensource/ntfs-3g_ntfsprogs-2017.3.23.tgz

将安装包上传到/opt目录,解压tar -zxvf ntfs-3g_ntfsprogs-2017.3.23.tgz

进入到解压缩的目录下:
#cd ntfs-3g_ntfsprogs-2017.3.23
# ./configure
#make
#make install

插入ntfs格式U盘,fdisk -l查看,比如是/dev/sdb1
#mkdir /ntfs
#mount -t ntfs-3g /dev/sdb1 /ntfs

配置完成。

redhat6.5安装gcc编译器

首先挂在安装镜像:
# mount -o loop rhel-server-6.5-x86_64-dvd.iso /mnt

然后按照顺序安装即可:
# cd /mnt/Packages
# rpm -ivh glibc-common-xx.x86_64.rpm
# rpm -ivh kernel-headers-xx.x86_64.rpm
# rpm -ivh libgcc-xx.x86_64.rpm
# rpm -ivh glibc-xx.x86_64.rpm
# rpm -ivh libgomp-xx.x86_64.rpm
rpm -ivh nscd-xx.el6.x86_64.rpm
# rpm -ivh glibc-headers-xx.el6.x86_64.rpm
# rpm -ivh glibc-devel-xx.el6.x86_64.rpm
# rpm -ivh mpfr-xx.el6.x86_64.rpm
# rpm -ivh ppl-xx.el6.x86_64.rpm
# rpm -ivh cloog-ppl-xx.x86_64.rpm
# rpm -ivh cpp-xx.x86_64.rpm
# rpm -ivh gcc-xx.x86_64.rpm
# rpm -ivh libstdc++-xx.x86_64.rpm
# rpm -ivh libstdc++-devel-xx.x86_64.rpm
# rpm -ivh gcc-c++-xx.x86_64.rpm

深信服AC路由模式主备配置说明

深信服AC12.0.7版本后,AC路由模式主备配置的时候DMZ不会同步,也就是主备两台AC可以分别由各自的DMZ口来同时管理。

主备配置步骤如下:
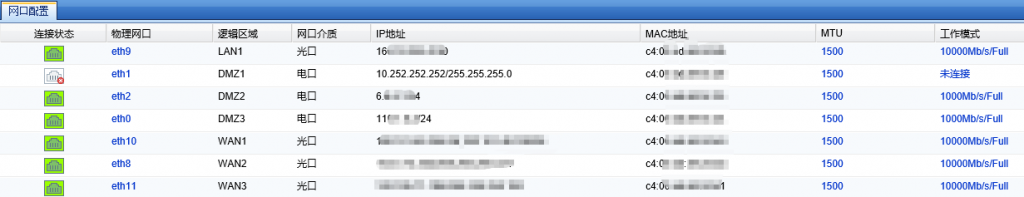
1、主机配置部署模式,WAN口、LAN口、DMZ口,如果需要通过DMZ口管理设备,建议DMZ口配置3个,保留默认的一个eth1口(10.252.252.252/24),还有一个管理口,以及心跳口。

如下图,eth2口心跳口:

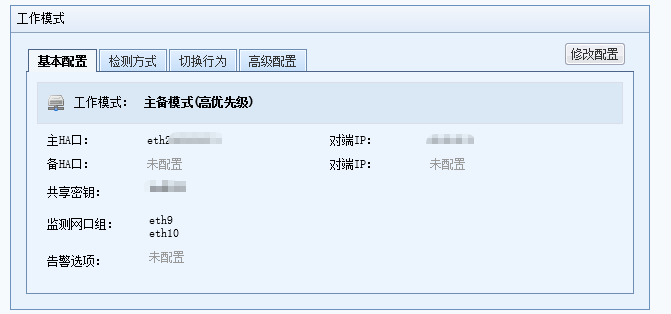
2、主机高可用处,配置主机优先级为主,主HA口及对端IP,共享密钥,检测网口组,一般将LAN口配成一组,所有的WAN口配成一组,即LAN口断开会主备机切换,所有WAN口断开也会切换。

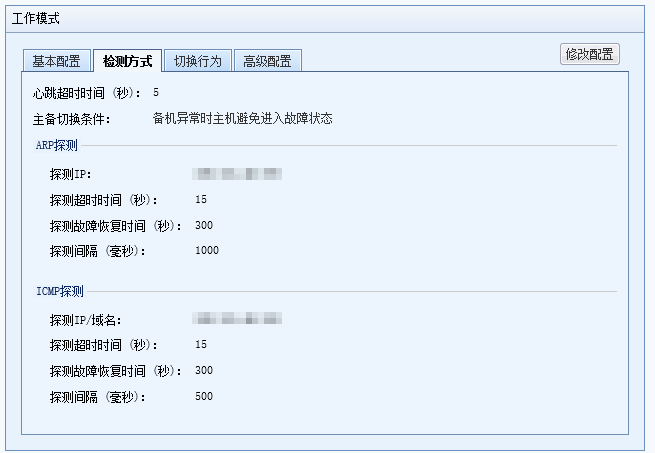
主机检测方式也可以不配置,此处配置的是arp和icmp都检测1个WAN口的网关

3、备机部署模式,WAN口、LAN口和主机一样,只有DMZ口不同,也是3个DMZ口,但是管理口地址不同,心跳口地址不同,还有剩下的不接线的eth1口地址也是10.252.252.252

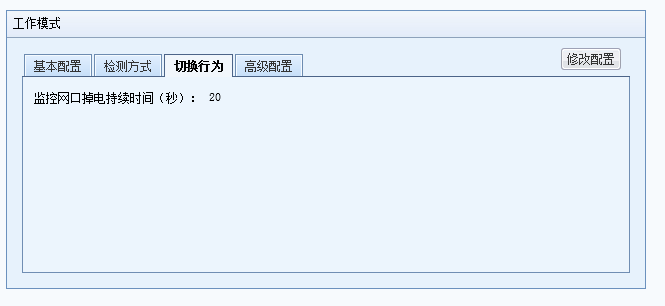
4、备机高可用配置,基本配置也是主HA口、对端IP、共享密钥、检测网口组,备机的检测方式arp、icmp不配置,备机的切换行为、高级配置和主机一样。

深信服防火墙配置IPS的说明

深信服防火墙的基础功能带有漏洞攻击防护,即IPS,可以根据IPS策略对服务器和客户端做IPS防护,增加模块有WAF、网站防篡改、实时漏洞分析。

一般没有购买增强模块,只有漏洞攻击防护,没有实时漏洞分析,其实实时漏洞分析是根据服务器返回的数据包来检测服务器是否存在漏洞,也就是说只能检测不能拦截,且只针对服务器。

基础版本的漏洞攻击防护即可以检测又可以拦截(策略配置成拒绝),而且不仅对服务器生效也对客户端也生效。但是配置IPS的时候有以下几点需要注意:

1、假设防火墙有WAN、LAN1、LAN2三个区域,WAN接公网,LAN1接内网PC,LAN2接服务器,那么业务防护(保护服务器)的配置,源区域为WAN,目的区域为LAN2,IPS选项勾选保护服务器、口令暴力破解即可,不要勾选保护客户端、恶意软件。

2、保护客户端的IPS策略,源区域为LAN1,目的区域为WAN,只勾选保护客户端、恶意软件,不要勾选保护服务器、口令暴力破解

3、以上两点为建议配置,如果将IPS策略源区域和目的区域选所有,可能会出现误报现象,如果对于客户端区域(没有服务器的情况下)勾选了保护服务器、口令暴力破解,也会出现误报。

深信服EDR配置说明

首先,建议采用最新版本测试。

1、EDR测试环境

终端检测响应平台(EDR)是深信服公司提供的一套终端安全解决方案,方案由轻量级的端点安全软件(Agent)和管理平台(MGR)共同组成。

EDR的管理平台支持统一的终端资产管理、终端病毒查杀、终端合规检查,支持微隔离的访问控制策略统一管理,支持对安全事件的一键隔离处置,以及热点事件IOC的全网威胁定位。

端点软件支持防病毒功能、入侵防御功能、防火墙隔离功能、数据信息采集上报、一键处置等。深信服的EDR产品也支持与AC、SIP、AF、SOC、X-central产品的联动协同响应,形成新一代的安全防护体系。

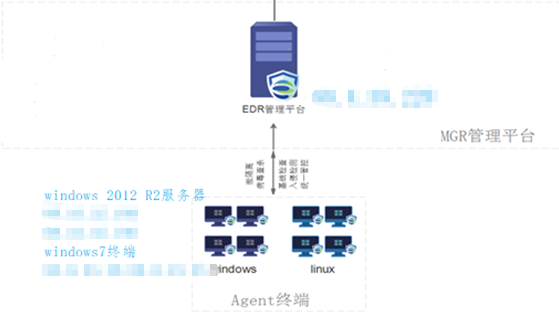
本次我们的测试拓扑如下:

2、EDR配置过程

2.1、服务端配置

本次部署,采用EDR管理平台虚拟机模板直接导入VMWARE中的方式

根据接入终端的数量,对服务器的配置要求也不同,一般终端数在50-500,建议配置4核CPU、4G内存、250G硬盘,终端数在500-2000时,建议配置4核CPU、8G内存、500G硬盘。本次测试采用4核CPU、8G内存、500G硬盘的配置。

导入虚拟机后,将虚拟机网卡接入到相关虚拟交换机下,然后开机,进入系统后,将默认的IP地址10.251.251.251修改为192.168.1.1。

为确保EDR各项功能使用正常,建议管理平台可与以下服务器通信:

(云脑)漏洞补丁相关:https://upd.sangfor.com.cn

(云脑)接入云脑授权:https://auth.sangfor.com.cn

(云脑)云查服务器:https://analysis.sangfor.com.cn

(云脑)云安全计划:https://clt.sangfor.com.cn

(CDN)漏洞补丁、规则、病毒库地址:http://download.sangfor.com.cn

客户端可与管理平台的TCP 443、TCP 8083、TCP 54120通信。

         使用浏览器打开https://192.168.1.1,使用用户名admin,密码admin登录,并修改管理员密码。导入相关测试授权即可。

2.2、客户端配置

在EDR管理平台中,系统管理——终端部署下,下载客户端安装程序。

将EDR客户端安装程序复制到相关终端上,安装程序的文件名不建议修改。

双击安装,安装完成即可。

3、EDR测试效果

3.1、终端资产管理

在EDR管理平台——终端管理,可以看到在线的终端

在终端清点下,可以看到终端的操作系统、安装的应用软件、开放的端口等

3.2、病毒查杀

在威胁检测——终端病毒查杀下,可以配置快速查杀或者全盘查杀

此时在终端上也可以看到EDR客户端开始查杀

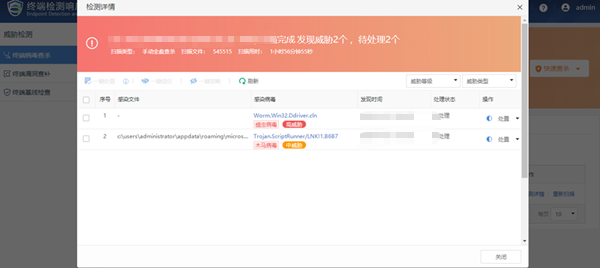
等待查杀结束后,可由检测详情:

点击处置即可。

EDR对常驻内存病毒也可查杀,本次测试在个别服务器上就发现有此类病毒

该病毒利用WMI与Powershell方式进行无文件攻击,并常驻内存进行挖矿。

3.3、漏洞扫描

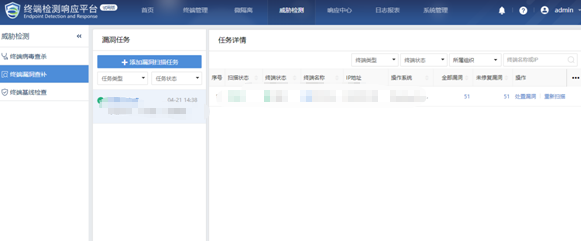
在威胁检测——终端漏洞查补下,可以对终端做漏洞扫描

添加漏洞扫描任务:

扫描完成后,根据策略设置,可以让终端从EDR管理平台或者微软补丁服务器下载补丁(相关设备需可以访问外网)

3.4、基线检查

在威胁检测——终端基线检查下

3.5、微隔离

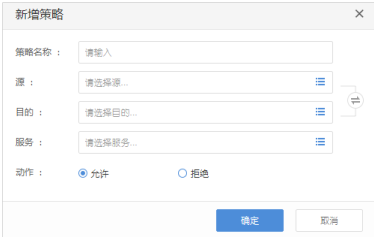
通过微隔离功能可以对服务器进行防护,只放通必要的业务端口,禁止所有的非必要的端口,提升业务的安全性。通过可视化的方式查看到流量隔离状态。

策略配置也非常简单:

3.6、响应中心

本次测试,在响应中心可以看到个别服务器已失陷,且存在蠕虫病毒、木马病毒、暴力破解的威胁事件。

对于暴力破解,在系统日志中也得到验证。

3.7、安全日志

在安全日志下,可以查看到EDR记录的相关日志信息。
深信服防火墙主备模式下添加监视网口的办法

现有两台深信服防火墙,路由模式,主备模式配置,现在用户在主防火墙上新加了一个带外管理口,但IP并没有加-HA,导致用户使用该IP登录防火墙时有时登录到主机有时登录到备机,此时需要将该网口也添加到网口监视口。

用户的防火墙并不是直连公网,而且放在出口设备的后面,现在在主防火墙上做一条地址转换,将备机心跳口的443端口映射到主防火墙WAN口的10443端口,然后在出口设备上将住房获取的WAN口的443端口和10443端口都映射到公网上,此时通过公网的443端口即可登录主防火墙,通过10443端口即可登录备防火墙。

然后配置步骤大概如下:
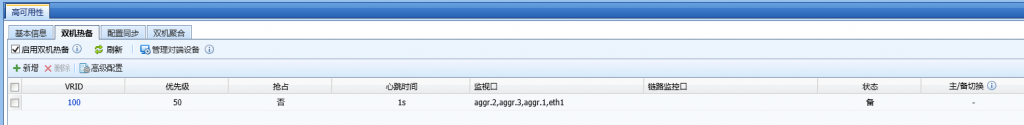
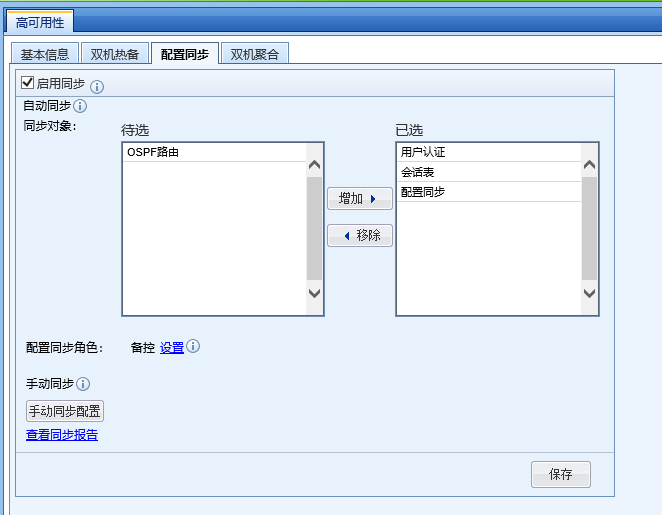
1、在备防火墙上,首选将双机热备的配置同步勾选去掉,备机只有不同步配置,才可以修改双机热备的配置;
2、其次在备机上将带外管理口加入监视网口;
3、再将备机的同步配置勾选上。
4、备防火墙配置完成后,此时在主防火墙上将带外管理口加入监视网口,即可。

整个配置过程,都不会导致主备切换,且一定不要关闭任意一台防火墙双机热备。

深信服防火墙路由模式HA配置说明

防火墙路由模式一般只能配置成主备,无法配置成主主。

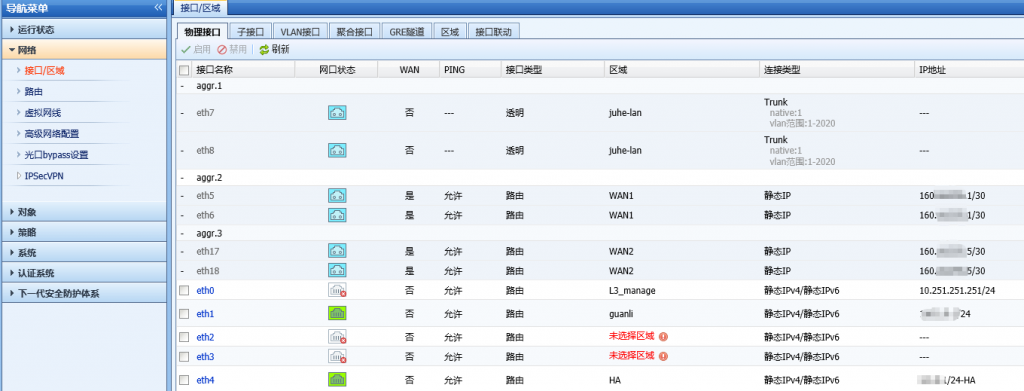
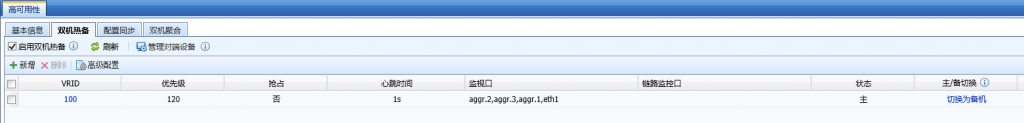
除了两台防火墙的HA口配置为-HA,即不同步,一般其他网口都不需要加-HA,且都要放在双机监视网口中,每组监视网口中的所有网口都断开则会切换,比如防火墙有2个WAN口,1个LAN,如果把每个WAN口和LAN口都放在独立的网口监视组中,那么当2个WAN口和1个LAN口有任意一个网口断开都会切换,但是如果把2个WAN口放到同一个网口监视组中,那么只有当2个WAN口都断开才会主备切换。

如果两台防火墙除了WAN口和LAN口还要接带外管理口,那么可以为带外管理口加-HA,即两台使用不同的管理口地址,可以同时管理主备两台防火墙,如果管理口上还需要跑路由,那么就不能加-HA,且一定要加到双机热备的网口监视中,如果不加到网口监视,那么该带外管理口的地址会在两台防火墙上造成地址冲突,即使用该管理口地址会随机登录到主备其中一台且会频繁注销。

另外如果做端口聚合,下接交换机是静态聚合时,深信服防火墙上配置工作模式负载均衡-hash,如果有问题可以都配置成动态聚合。

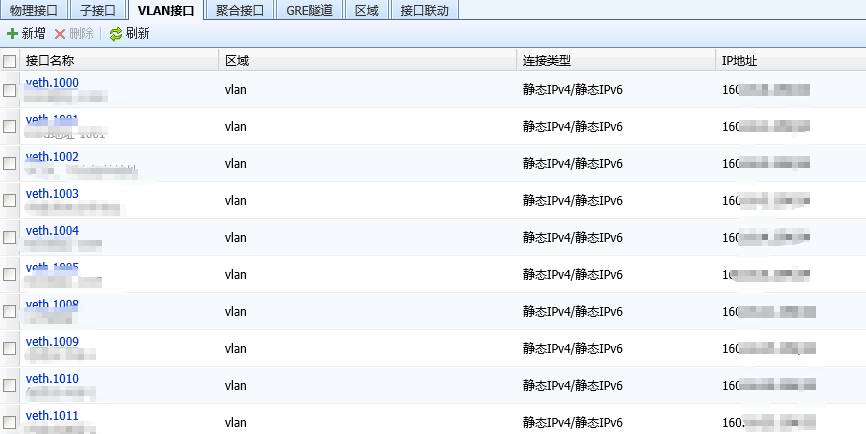
另外截止深信服防火墙的8.0.26版本,防火墙上最多只能配置256个VLAN,DHCP地址池的地址总数只能有1万个,超过1万会不生效。

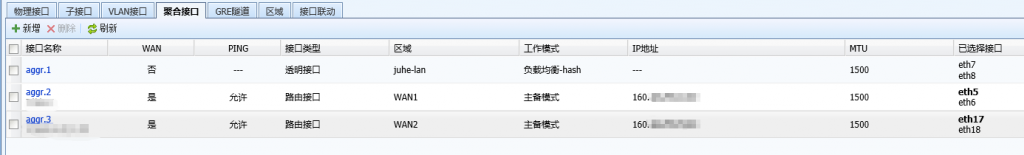
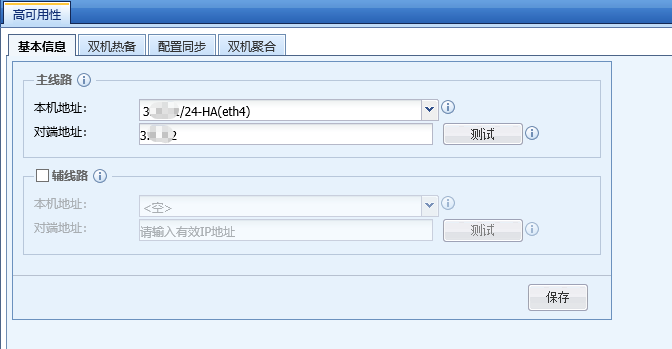
以下是两台防火墙路由模式配置HA的截图,主机:

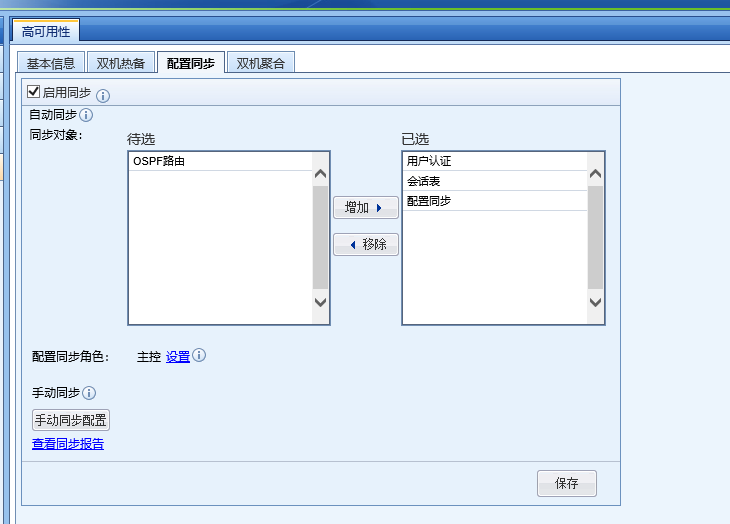
HA配置:

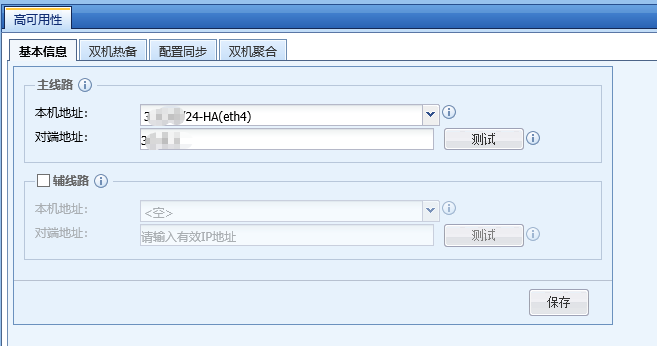
备机只需要将eth4口配置成-HA的心跳口地址,备机HA配置: