对于两台深信服防火墙,如果配置网桥模式,一般拓扑是口字型,此时可以配置为主主,即两台都在使用,网桥地址可以加-HA,即都可以同时管理,双机热备处不要配置,基本信息及配置同步正常配置。
如果配置成主备模式,即备机静默不发包,备机上下联设备看不到备机的arp信息,此时基本信息、双机热备、配置同步都要正常。
对于两台深信服防火墙,如果配置网桥模式,一般拓扑是口字型,此时可以配置为主主,即两台都在使用,网桥地址可以加-HA,即都可以同时管理,双机热备处不要配置,基本信息及配置同步正常配置。
如果配置成主备模式,即备机静默不发包,备机上下联设备看不到备机的arp信息,此时基本信息、双机热备、配置同步都要正常。
现有一台EMM设备,7.6.8R1版本,使用awork标准版,有IOS和安卓的终端访问,目前使用https://a.abc.com:10443接入,现在想修改成https://b.abc.com:11443来接入访问,以下几处是需要修改的:
1、需要将移动设备管理的https://a.abc.com:441修改成https://b.abc.com:441,此处如果端口配置为其他端口,不使用441端口,那么出口设备也需要将此端口映射出去,比如配置成https://b.abc.com:10441,那么需要将VPN的10441端口映射到公网上。
2、需要修改应用商店地址,将应用商店地址https://a.abc.com:10443修改成https://b.abc.com:11443。
3、如果用户通过浏览器打开https://b.abc.com:11443无法下载awork,则需要在EMM设置那里重新封装awork,一般苹果终端会出现此问题,安卓终端一般即时不重新封装也可以正常下载。
4、如果之前导入的SSL证书是*.abc.com的证书,那么不用重新导入,如果之前导入的是a.abc.com的SSL证书,那么需要重新导入b.abc.com的SSL证书。
5、如果VPN设备的IP地址需要修改,比如从测试环境改至生产环境,那么要注意内网服务的IP是否需要修改,即资源是否需要修改。
6、如果并不是同一台设备的修改,比如以前是测试设备用在测试环境,现在是另一台设备用在生产环境,这是可以将测试设备的全局配置导入另一台设备,除了修改相关网络配置,IP地址、路由等等,还需要重新封装APP,重新发布至应用商店。
7、如果是此种全局配置导入的情况,由于两台VPN设备的VPNID相同,那么两台设备的应用封装从封装服务器上调用的页面是一样的,也就是封装的APP会覆盖另一台。这种情况需要进任意一台设备后台修改VPNID,但是被修改的这台VPN设备上的IOS企业证书都会丢失,需要重新导入证书,重新封装awork,重新封装APP再发布。
一般做到以上几点即可,另外在EMM设置处有awork下载地址的二维码,那里的下载地址一般只是域名不加端口,可以将其按照实际添加端口,如将https://b.abc.com修改成https://b.abc.com:11443,不过这里修改只会改变二维码,即使不修改也不会影响awork的正常接入使用。
现有一台信锐无线控制器3.7.9.7要做短信认证,短信平台是联通的一信通。
做完配置发送测试短信,接收不到,深信服设备会有日志显示短信平台的返回值报错信息,但是信锐设备的日志中暂时没有这些日志信息。在信锐设备后台抓包,根据抓包结果result=1得知是提交参数不能为空的报错。
查询一信通的接口文档,得知是用户名和密码不正确,获取到正确密码后,提交,仍然报错,返回result=5,这是IP没有在一信通后台加入白名单导致,让一信通客服把IP加入到白名单后,再次提交,仍然报错,返回值28,这是发送内容与模板不符的报错,仔细核对模板,发现模板中写的是“登陆”,提交的URL中填写的是“登录”,修改后,可以正常收到测试短信。
以下是信锐无线控制器上的一些配置:
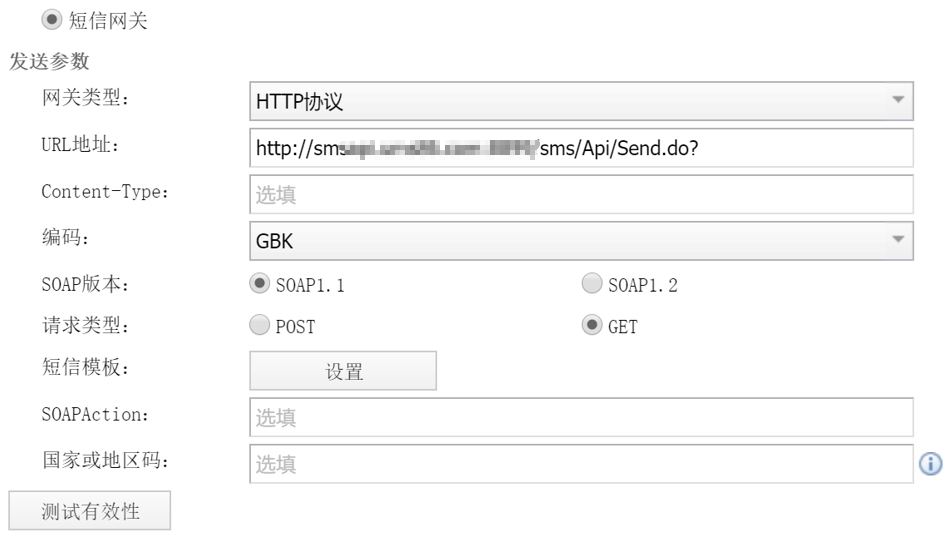
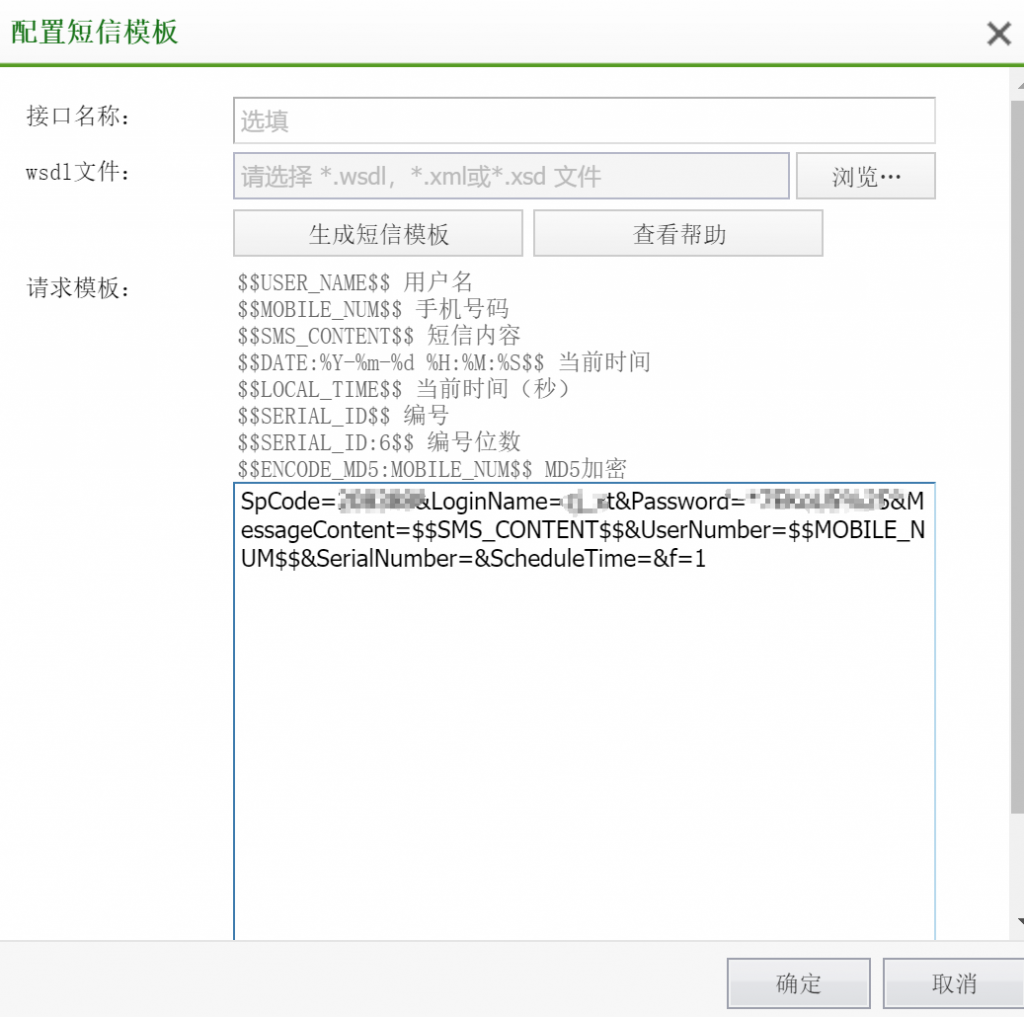
并且这里的短信内容要与一信通模板保持一致:
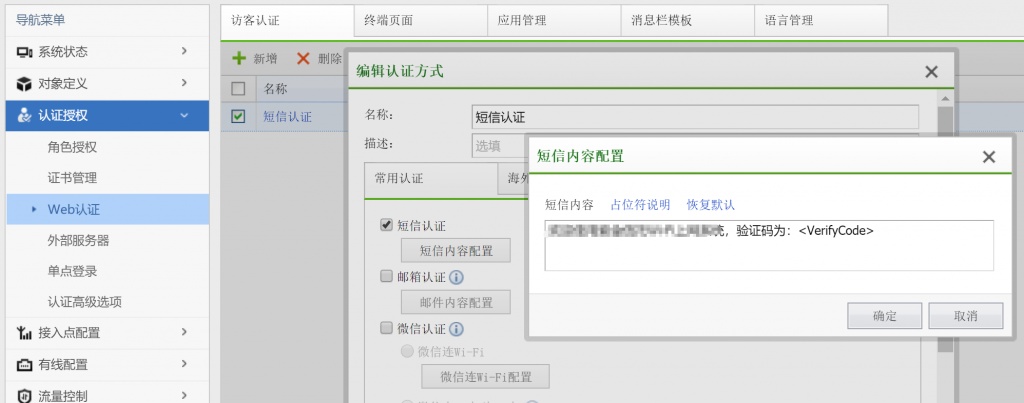
目前已经对接成功,可以正常收到认证短信。
对于与一信通对接,除了要将设备的固定公网IP加入白名单,PPPOE这种不是固定的IP没有办法加到白名单,还要让短信模板与一信通的模板保持一致,并且在提交密码时,如果密码中含有特殊字符,需要写转义字符,比如#写成%23,%写成%25。
附URL中的转义方式:
| 特殊字符 | URL中用途 | 转义方式 |
|---|---|---|
| + | 表示空格 | %2B |
| (空格) | 应换用加号 + 或%20 表示 | %20 |
| / | 分隔目录和子目录 | %2F |
| ? | 分隔实际的 URL 和参数 | %3F |
| % | 指定特殊字符 | %25 |
| # | 表示书签 | %23 |
| & | URL中指定的参数间的分隔符 | %26 |
| = | URL中指定参数的值 | %3D |
| ! | URL中指定参数的值 | %21 |
另外深信服不仅支持HTTP协议也支持HTTPS协议的短信平台对接,信锐截止3.7.9.7版本只支持与HTTP协议对接。
目前,深信服EMM一般采用7.6.8R1版本,SSL VPN采用7.6.8R2版本。
现在有一台EMM7.6.8R1版本,做awork标准版测试,有苹果和安卓的应用封装。部署的时候有以下的注意点。
1、EMM需要访问公网以下几个地址:
ea.sangfor.com的8800湍口
api.push.apple.com的80、443端口(80端口如果不通,则可能被苹果关闭了)
api.development.push.apple.com的80、443端口(80端口如果不通,则可能被苹果关闭了)
在设备命令控制台sock确认下。
2、需要把EMM的443端口、441端口映射出去,一般会把443端口映射为其他端口,不然没有备案可能被运营商默认封堵。441端口供苹果手机awork注册、管控以及推送消息用,需要开启移动设备管理,但是7.6.8R1已经不再需要MDM证书了。如果没有苹果,只是安卓使用,则不需要映射441端口。
3、在vpn接入界面,下载awork可能会跳转到http端口,由于http的80端口未被映射,可能会导致无法下载awork,这个是版本bug导致,需要在系统配置里将http端口启用,再次禁用即可。默认就是未开启,但是版本bug,还需这么操作下。
4、苹果必须有域名及受信任的SSL证书,以及应用封装是的IOS企业证书,测试的时候可以用深信服试用的IOS企业证书,不过只有120天有效期(过去是1年)。
如果没有域名及受信任的SSL证书,比如使用EMM设备的SSL证书,使用深信服试用的IOS企业证书,这时安卓和苹果的APP也可以封装,安卓的awork以及封装的APP可正常使用,苹果的awork也可以下载安装,并且在应用商店里可以看到封装的APP,但是由于没有域名及受信任的SSL证书,会导致应用商店里的APP无法下载,下载进度是0%。如果更新了SSL证书后,已经封装的苹果APP仍然可以使用,不用重新封装。如果变为域名后,需要将移动设备管理和应用商店的地址修改为域名。
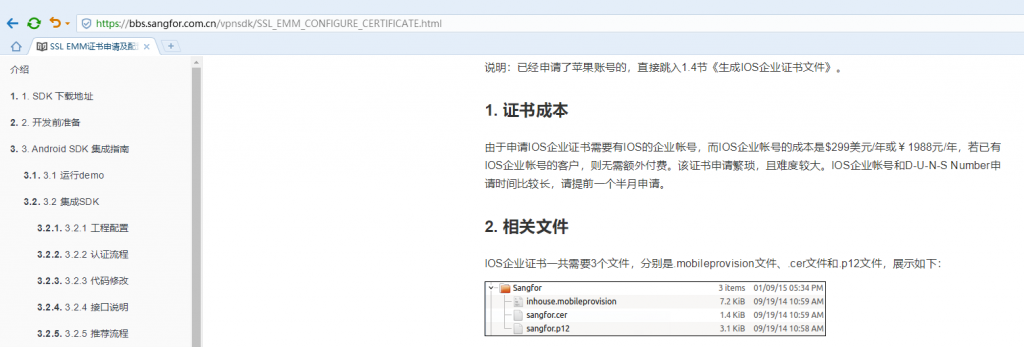
5、关于苹果的IOS企业证书,需要1个P12格式证书及其密码,以及1个mobileprovision格式的主程序描述文件和1个mobileprovision格式的插件程序描述文件。如下图:
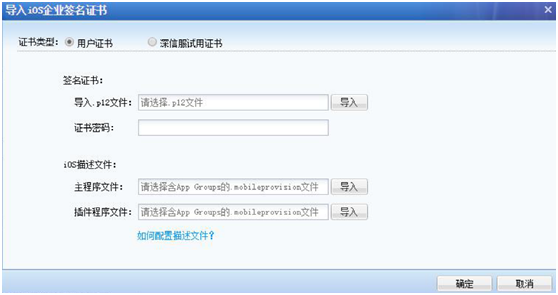
这是新版本的要求,目前深信服官方文档还未更新,官方文档里还是只要1个P12格式证书、1个mobileprovision格式文件、1个cer格式文件,https://bbs.sangfor.com.cn/vpnsdk/SSL_EMM_CONFIGURE_CERTIFICATE.html
6、对于防截屏和水印功能可正常开启,对于有的APP需要调用相机、相册、百度地图、微信等其他APP,文件系统隔离等功能暂时不开启。
7、新版本采用系统管理员、安全管理员、审计管理员。
现有一台DELL R340服务器,主板集成有PERC S140阵列控制器,配置有两块SATA 2T硬盘,现需要为两块硬盘配置raid1,配置方式如下:
一、按F2进主板BIOS,SATA Settings将模式设置为RAID模式;
二、重启系统按CTRL+R进入阵列控制器界面,配置raid1即可。
对于此款S140阵列控制器,只支持windows 2012R2(不支持AMD平台)、windows 2016、windows 2019和redhat enterprise linux7.3及更高版本、redhat enterprise linux8.0、suse linux enterprise server15及更高版本及suse linux enterprise server12 SP2及更高版本。
只有DELL的第14代服务器(DELL Rx40、DELL Tx40等)才支持PERC S140阵列控制器。
关于S140控制器的更多详细信息,可以参考DELL官网的用户指南,点击进入。
现有一台DELL R340服务器,安装Windows 2012R2操作系统时,报错信息 插入Windows 安装盘 1。如下图所示:
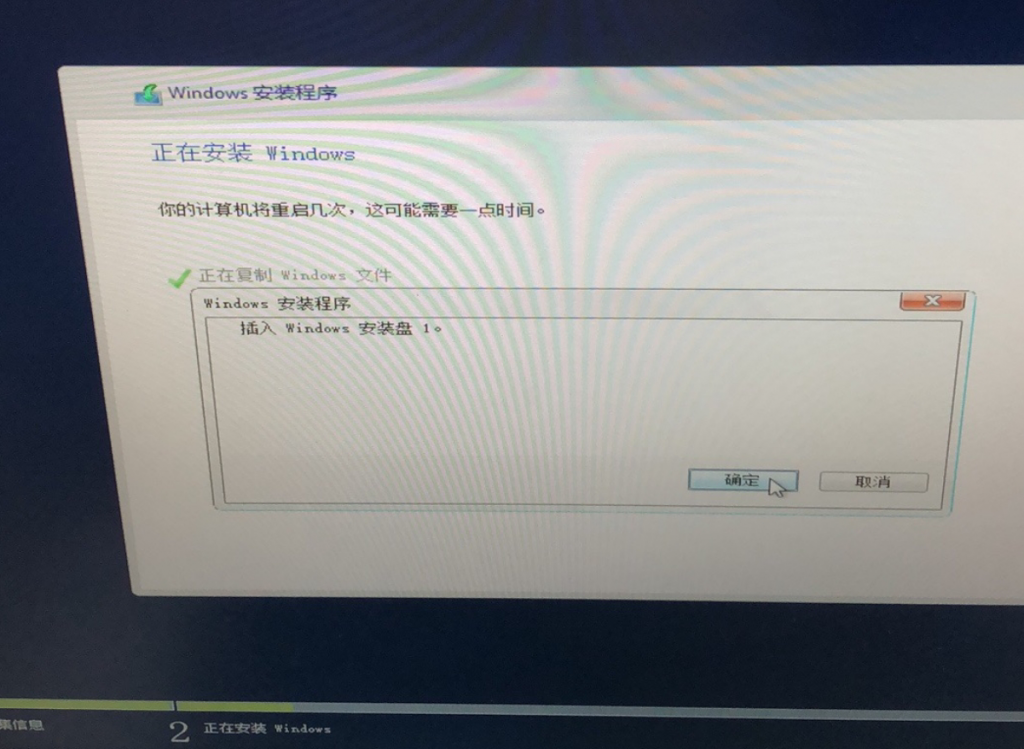
对于这种情况,一般是安装光盘、光驱或者U盘启动盘有问题导致,重新刻盘后问题解决。建议有条件的情况下使用管理口安装系统。
信锐无线常用的优化办法一般是开启高密优化和调整终端速率限制参数。
高密优化可以提高AP的转发速度,提高用户的体验效果,高密报文发包速率建议配置12Mbps,开的太高可能会导致终端连接不上无线网络。
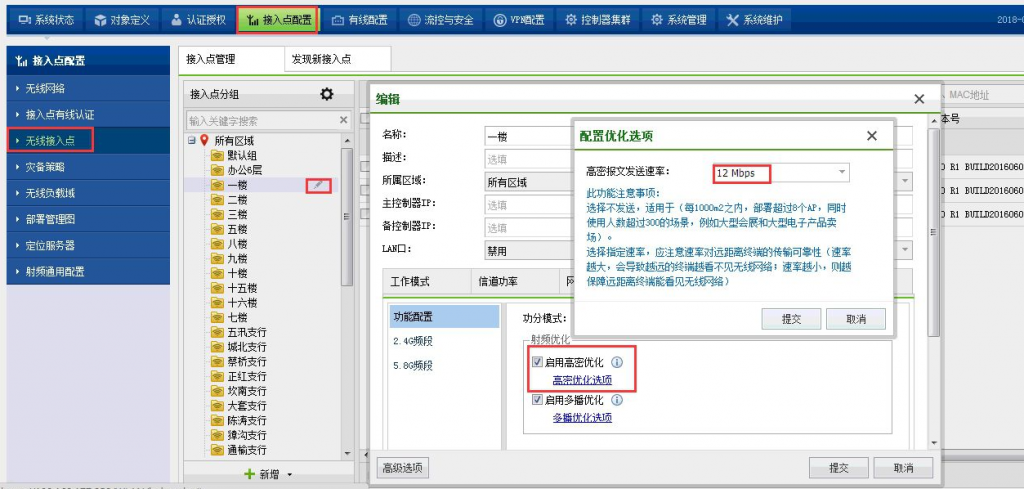
调整终端速率限制参数可以提高AP和终端交互时的发包速率,保证终端的体验效果,2.4G频段终端速率限制建议为5.5Mbps,5.8G频段终端速率限制建议为6Mbps。开的高可能会导致终端连接不上无线网络。

一、现有网络情况
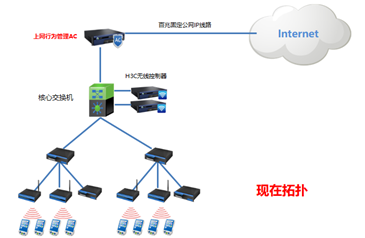
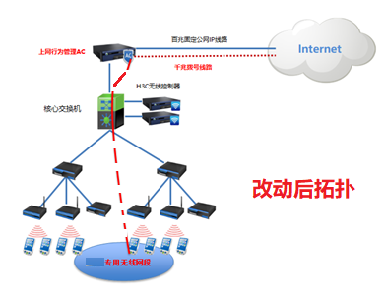
目前深信服AC部署于外网出口处,设备直连一条有固定公网IP的电信线路。有线PC和无线用户都通过该设备访问公网。网络拓扑如下:
二、本次需求
现在增加一条千兆拨号外网线路,希望让部分用户专用的无线网段上网流量从新增的拨号线路出去。新拓扑如下:
三、配置步骤
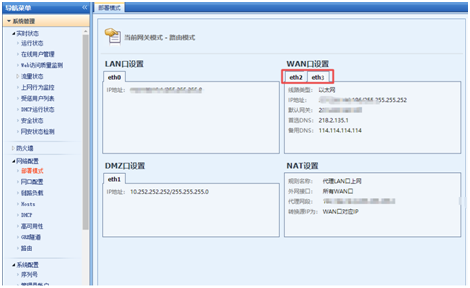
1、修改深信服AC部署模式,增加WAN2接口的拨号配置
修改模式会导致设备重启
2、配置策略路由
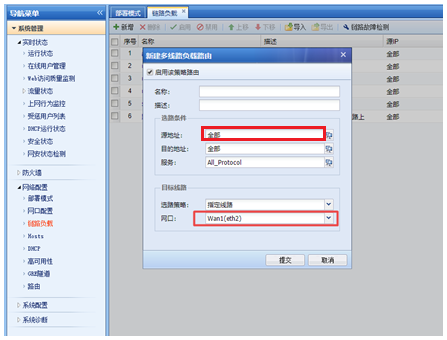
先新增一条源地址为全部、目的地址为全部、目标线路为线路1(固定公网IP的线路)的的策略路由,再新增一条源地址为领导专用的无线网段、目的地址为全部、目标线路为线路2(拨号的线路)的策略路由,将此条策略路由放置在最上面即可。
ext2,即第二代扩展文件系统,英文是second extended filesystem,是linux系统内核所用的文件系统,用以代替ext,于1993年1月加入linux核心支持之中。
esx2对单一文件大小的支持是2TB,到linux2.6版本时,扩展到32TB。
ext3是第三代扩展文件系统,英文是Third extended filesystem,是一个日志文件系统。发布于2001年11月,从Linux 2.4.15版本内核开始,合并到内核主线中。
这种文件系统的出现主要是解决了以前文件系统在突然断电的情况下,下次开机可能会造成文件系统的资料不一致而去耗时重整修复这个问题。ext3是日志式的文件系统,如遇到断电等情况可通过日志记录直接回溯到被中断的部分,重整工作特别快,几乎不会花费太多时间,一般恢复ext3文件系统的时间只要数十秒。
ext3的设计目标就是提供对于ext2的高度兼容性,ext2转换成ext3很方便,但也使得ext3缺乏很多新功能新设计。ext3也只支持2TB的文件和32TB的文件系统。ext3支持32000个子目录。
ext4是第四代扩展文件系统,英文是Fourth extended filesystem,是一种日志文件系统。
最早出现在2006年11月的linux2.6.19内核中,不过只是试验阶段,在2008年12月25日的linux2.6.28版本,ext4才是稳定版。
ext4支持的最大文件大小是16TB,文件系统最大是1EB即1024TB。ext4理论上支持无限个子目录。
有一台DELL R720服务器,用户反应重启后系统中D盘丢失了,并且重启前是否正常也未知。
服务器上安装的是windows 2008操作系统,磁盘管理中只能看到C盘1.6T左右,服务器上共有8块900G硬盘。
服务器上没有告警信息,进入idrac,发现前三块硬盘(0槽、1槽、2槽)做了raid5,系统中就是C盘,后面五块硬盘(3槽-7槽)做了raid0,也就是用户说的丢失了的系统中的D盘,在硬件日志中可以看到4槽硬盘出现过告警,并且4槽硬盘有拔插的记录,询问用户,用户说4槽硬盘曾经出现过告警,当时直接更换了。
根据这些信息,得出其实4槽硬盘故障的时候,raid0的数据已经损坏,只是当时用户未注意。
由于目前raid0已经损坏,现在将raid0删除,重新做成raid5,并在操作系统中做GPT分区,将3T多的空间全部划分到D盘。由于用户之前的数据有备份,恢复数据。