深信服IPSEC界面危险操作一览表

一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

 
产品线
主模块
一级子模块
二级子模块
对应操作
高危风险说明
IPSEC
运行状态
VPN运行状态
停止服务
停止服务
该操作会导致VPN服务停止,VPN全部中断,请慎重操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
系统设置
网络接口配置
该界面所有
修改配置
该操作配置完保存的时候会重启所有服务,重启过程中会导致网络中断(30秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
系统设置
多线路
该界面所有
多线路界面-
修改或者新增配置
该操作配置完保存的时会重启多线路状态检测服务、VPN服务、SC代理客户端服务(接受SC管理时才有),重启过程中会导致这些业务短暂中断(30秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
系统设置
本地子网
该界面所有
本地子网界面-
修改或者新增配置
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
VPN信息设置
基本设置
该界面所有
VPN信息设置界面-
修改或者新增配置
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
系统维护
策略故障排查
开启拒绝列表并直通
开启直通
该操作会导致之前针对对用户认证模块和用户上网策略模块的相关配置失效,处于直通状态。该操作常用于问题排查,问题排查完毕后,请及时关闭直通;
IPSEC
VPN信息设置
连接管理
该界面所有
修改或者新增删除配置
该操作保存配置后会使连接管理所建立的VPN连接断开重连,重连过程会导致VPN业务短暂中断,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
IPSEC
系统维护
备份恢复配置
恢复配置
恢复配置
会导致重启所有服务、配置更改;WEB界面配置保存之前有弹框提示风险;
IPSEC
防火墙
过滤规则设置
过滤规则
设置拦截策略
该操作可能会导致断网

深信服WOC界面危险操作一览表

一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

 
产品线
主模块
一级子模块
二级子模块
对应操作
高危风险说明
WOC
状态
VPN状态
VPN服务
停止服务
该操作会导致VPN服务停止,VPN全部中断,请慎重操作;WEB界面配置保存之前有弹框提示风险;
WOC
系统
部署模式
该界面所有
修改配置后保存
该操作配置完保存的时候会重启所有服务,重启过程中会导致网络中断(120秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
服务端
基本设置
修改配置后保存
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
服务端
虚拟IP池
修改配置后保存
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
服务端
VPN时间计划
修改配置后保存
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;
WOC
sangfor VPN
客户端
连接管理
新增或者修改配置
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
系统
部署模式
多线路
修改配置后保存
该操作会重启所有服务,会导致网络短暂中断(10秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
第三方认证
该界面所有
修改配置后保存
该操作会重启所有服务,会导致网络短暂中断(10秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
高级设置
本地子网
新增或者修改配置
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
sangfor VPN
高级设置
隧道间路由
新增或者修改配置
该操作配置完保存的时候会导致VPN服务重启,VPN全部重连,重启过程中会导致VPN业务短暂中断(30秒内)如若需要修改该配置,请在VPN业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
双机
双机
该界面所有
新增或者修改配置
该操作配置保存后会重启所有服务,会导致网络短暂中断(120秒内)如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险;
WOC
系统维护
策略故障排查
开启拒绝列表并直通
开启直通
该操作会导致之前针对对用户认证模块和用户上网策略模块的相关配置失效,处于直通状态。该操作常用于问题排查,问题排查完毕后,请及时关闭直通
WOC
防火墙
过滤规则设置
各个方向过滤规则
设置拦截策略
该配置需要按需配置,切勿乱配置拦截所有到所有的。如果拒绝策略配置不得当,有可能会引起断网或者VPN业务不通等情况
WOC
维护
序列号
该界面所有
修改该界面配置保存
该操作配置保存后会重启所有服务,会导致网络短暂中断(10秒内),如若需要修改该配置,请在业务允许短暂中断的情况下进行该操作;WEB界面配置保存之前有弹框提示风险

深信服AD界面危险操作一览表

汇总了一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

 
主模块
一级子模块
二级子模块
对应操作
高危风险说明
系统管理
设备管理
关机/重启
关机/重启设备/重启服务
直接导致设备执行reboot命令,设备重启断网。
系统管理
设备管理
管理网口
删除默认地址、修改默认端口
建议不要删除默认地址或修改默认端口,否则忘记地址后只能使用升级客户端或显示器登录。
网络配置
网络接口
接口模式
固定接口协商模式
适用特殊场景。一般建议自动协商模式,否则手动固定可能会出现协商失败导致上网异常等。
网络配置
源地址转换
源地址转换
代理网段为所有,转换为接口地址
代理所有网段,包含设备自己发包也会匹配。需保证接口上每个地址可用,否则会概率性出现转换为不可用地址导致上网异常。
网络配置
DNS代理
DNS代理
代理目标范围选择全部DNS请求
选择DNS请求需谨慎,表示经过设备UDP53端口数据都被代理,优先级比智能DNS高,会导致智能DNS失效,建议配置指定的服务器。
网络配置
网络安全
高级配置
WAN口入站转发/对称路由
需启用入站转发,否则WAN口将会ping不通。
网络配置
ACL配置
基本高级ACL控制台
添加ACL配置
禁止做源、目地址、入接口均为所有的ACL,否则登录设备都被限制,特需谨慎!
路由设置
静态路由
静态路由
网关多线路,添加8个0默认路由
添加默认路由,智能路由马上会失效。若要恢复必须删除默认路由才会恢复。
应用负载
SSL
SSL策略
配置SSL卸载虚拟服务,且HTTPS默认端口443
虚拟服务优先级高于控制台服务,将不能使用该IP地址的443端口登录管理控制台,使用其他地址登录控制台不受影响。
高可用性
双机
双机
切换双机
手动切换双机之前,建议开启会话同步和业务MAC地址同步,减小业务切换延迟和抖动;检查主备状态是否正常,备机业务线缆是否接好;切换主备尽量选择无重要业务时刻进行;严禁未得到客户允许,擅自切换双机。
高可用性
高可用性
高可用性
【高可用集群】-【成员管理】处随意切换应用组生效设备
虚拟mac未填写的话,切换会导致每次需重新学习arp,短暂时间影响相关应用组业务。
系统维护
升级操作
升级操作
公网使用升级客户端工具升级设备
公网传输速率不稳定可能会使升级包传输损坏或者升级突然中止,引起的升级失败严重时会影响设备。建议局域网内升级。

深信服AF界面危险操作一览表

汇总了一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

 
产品线
主模块
一级子模块
二级子模块
对应操作
高危风险说明
AF
运行状态
封锁攻击者IP
添加到永久封堵
所有与封堵名单中的IP地址进行通讯的流量都将被永久拒绝
AF
网络配置
接口/区域
物理接口
修改接口配置
导致接口关联的策略路由不生效\接口重启。存在双机时,导致双机切换;关联VPN时,vpn会断开;
AF
网络配置
接口/区域
bypass设置
硬件/光口bypass
透明模式在双机场景下导致内网产生环路
AF
网络配置
高级网络配置
DHCP
关闭DHCP服务
若内网是DHCP场景,会导致内网获取不到ip地址引起断网;已经获取到ip了的电脑不会马上断网,地址续租异常会断网;
AF
网络配置
高级网络配置
ARP
启用ARP代理
启用ARP代理,NGAF会对指定地址的ARP请求使用指定接口的MAC地址进行应答;如果配置错误,会导致相应IP的ARP冲突,从而引起网络动荡。
AF
VPN
IPSEC/SSLVPN
修改基础配置
1.标准IPSEC会重连,修改哪个阶段就重连哪个阶段;
2.对SSLVPN部署模块进行修改,会导致vpn路由发生变化,影响原来已经接入的用户访问发布的资源;
AF
认证系统
LDAP自动同步
同步AD域用户
如果在工作时间从AD域同步应用过来,那么新同步过来的用户,会覆盖原来存在NGAF上的用户,导致用户需要重新认证,若设置的是强制单点登录或者密码认证/单点登录,用户上网会被设备拦截进行认证。
AF
认证系统
用户认证
认证策略
启用认证策略,并选择认证区域为内网
默认认证方式为密码认证,贸然启用且未设置账户密码或未通知用户,会让内网用户认证不通过导致断网;
AF
防火墙
地域访问控制
所有区域只允许中国大陆访问
若内网的地址本身就不属于任何地区,如果地域控制中限制只允许某个区域访问,就会导致内网断网;
AF
防火墙
DOS/DDOS防护
启用只允许下列ip通过
内网ip没写(留空)会导致内网断网;若内网ip写错、未包含在已填写的地址范围的电脑也会断网;
AF
防火墙
地址转换
目的/双向地址转换
做全端口映射
导致内网断网,设备登录不了
AF
内容安全
应用控制策略
创建拦截所有服务策略
导致内网断网,设备登录不了
AF
服务器保护
网页防篡改2.0
防篡改2.0-对网站主页防护
防篡改2.0的网站防护方式,一但添加防护的url之后,用户访问该url就需要进行身份验证,如果用户没有验证的权限就会导致主页面访问不了,这种情况下只允许有验证权限的人才能登陆备防护主页。建议只填写需要进行登录防护的URL,请谨慎操作;
AF
流量管理
通道管理
关闭流量管理
流控不生效
AF
系统
高可用性
双机热备
监控网口没有接线
导致双机状态处于故障,接口不收发数据包
AF
系统
高可用性
基本信息
心跳口没有接线
导致双机状态处于故障,接口不收发数据包
AF
系统
全局放行与封堵
全局放行
将业务ip加入全局放行
导致策略不生效
AF
系统维护
数据包拦截日志与直通
开启直通
策略全部失效、流控也全部失效
AF
系统
系统配置
序列号
修改功能序列号
防篡改序列号和多功能序列号需重启设备才生效,修改sslvpn不需要重启设备;功能序列号填写之后,需要重启设备对应的功能才会生效。会弹出重启设备提示框,请谨慎操作,选择合适的时间重启;
AF
服务器保护
web应用防护
自动识别其他HTTP端口
内网有加密网站而又没有开启解密功能,会导致网站访问不了;对于是加密的内网网站,而且NGAF没有配置对该网站解密功能,就不能开HTTP端口自动识别。如果在没有开解密的情况下,开了HTTP自动识别,NGAF识别不了这些数据,会导致NGAF对网站的流量产生误判,从而影响网站的正常访问;
AF
网络配置
路由
删除静态/策略路由
在没有备用的策略/静态路由的情况下,删除静态/策略路由导致NGAF上没有路由,导致内网不能上网;
AF
系统配置
重启网关/服务
重启网关/服务
导致内网断网
AF
网络
IPSECvpn
隧道间路由
写8个0的路由;
写目的网段是本端内网网段的路由;
会导致断网

离线更新Vmware VSAN HCL数据库的方法

在VSAN的配置中的运行状况,可以看到HCL数据库的上次更新日期,同时右侧有两种更新方式,如果你的环境中允许vCenter Server连接到互联网可以定期联网获取最新版本,如果环境中不允许联网,这时候可以通过离线的文件进行更新。

下载离线VSAN HCL文件实际上只是一个JSON文件,通过以下地址下载:

http://partnerweb.vmware.com/service/vsan/all.json

下载后,将该文件上传

Vmware vSAN HCL服务介绍

本文介绍了 vSAN 运行状况服务中的 vSAN HCL 运行状况 – vSAN HCL 数据库最新检查,并详细介绍了可能报告错误的原因。

严格按照《VMware 兼容性指南》(VCG)/《硬件兼容性指南》(HCL) 中的说明操作对保持 vSAN 环境的稳定性至关重要。 长久以来的经验表明,不遵守 VCG 经常导致生产中断。 因此,监控 HCL 中的检查器类别运行状况检查非常重要。 有关详细信息,请参见 VMware Certified Compatibility Guides

问: “vSAN HCL 运行状况 – vSAN HCL 数据库最新”检查的用途是什么?

此运行状况检查验证用于 HCL 检查的 VMware 兼容性指南数据库是否是最新的。 这些 VCG 检查并非根据 VMware 网站上的 HCL 执行,而是根据存储在 vCenter Server 上的副本执行。

运行状况功能的初始版本随发布当时最新的 HCL 数据库的副本提供。 随着时间的推移,此数据库副本将过时。 向 VCG 添加合作伙伴的新认证后尤其如此。

注意: 硬件供应商会定期更新驱动程序,VMware 会为这些驱动程序添加认证。 甚至可能会从 VCG 删除旧驱动程序以反映发现的问题。 因此,保持本地副本是最新版本非常重要。

问: 如果该检查处于错误状态,意味着什么?
此检查使用 90 天或 180 天的使用期限阈值来分别显示警告或错误。 这些阈值偏高,VMware 建议在可操作范围内尽可能经常更新数据库。
问: 如何排除故障并修复错误状态?
非常简单,只需保持 vCenter Server 上的 HCL 数据库是最新版。
———–
更多信息,请访问这里

深信服SSL界面危险操作一览表

汇总了一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

 
产品线
主模块
一级子模块
二级子模块
对应操作
高危风险说明
SSL
系统设置
网络配置
部署模式
更新网口IP
在线VPN用户会断开,立即生效时会有提示
SSL
系统设置
网络配置
多线路
更改或删除IPSec多线路传输配置
重启所有服务,若配置错误可导致WAN口方向登录不上设备,需通过LAN口地址登录设备或者直连设备删除IPSec多线路配置恢复;立即生效时会有提示
SSL
系统设置
网络配置
多线路
更改或删除SSL多线路配置
重启SSLVPN服务。立即生效时会有提示
SSL
系统设置
网络配置
本地子网
更改或删除本地子网配置
重启IPSEC  VPN服务。立即生效无提示,直接重启DLAN服务;
SSL
系统设置
系统配置
日期与时间
更改时间配置/NTP设置(包括同步配置)
重启所有服务。保存时会有提示
SSL
系统设置
系统配置
外置数据中心
更改外置数据中心配置
重启所有服务。立即生效时会有提示
SSL
系统设置
系统配置
设备证书
更新设备证书
重启所有服务。立即生效时会有提示
SSL
系统设置
系统选项
接入选项
修改http/https端口或者启用禁用http端口
重启SSLVPN服务。立即生效时会有提示
SSL
系统设置
系统选项
接入选项
启用L2TP接入服务
自动关闭标准IPSEC VPN。启用按钮旁有备注,请仔细阅读
SSL
系统设置
系统选项
虚拟IP池
更改或删除虚拟IP池配置
重启虚拟IP分配服务,所有用户20S内无法获取虚拟IP,20S后恢复。立即生效时有提示
SSL
系统设置
系统选项
资源服务选项
修改web资源资源访问模式
重启SSLVPN服务。设备无提示,会直接重启svpn服务
SSL
系统设置
系统选项
资源服务选项
修改TCP资源资源访问模式
重启SSLVPN服务。设备无提示,会直接重启svpn服务
SSL
系统设置
系统选项
资源服务选项
修改L3VPN资源资源访问模式、修改高级设置参数/修改传输协议
重启L3VPN服务。设备无提示
SSL
系统设置
网络传输优化
传输优化
修改WEB服务压缩
重启SSLVPN服务,保存有提示;
SSL
系统设置
登录策略
登录策略
修改页面选择登录模板、启用虚拟门户
重启SSLVPN服务,点击立即生效有提示
SSL
系统设置
集群部署
集群部署设置
禁用集群
若分发器禁用集群,集群发生切换,SSL用户会掉线,IPSEC  VPN中断重连。若真实服务器禁用集群,调度给真实服务器的用户会掉线;禁用集群的时候,点击“保存”会提示重启服务
SSL
系统设置
分布式部署
分布式部署设置
禁用分布式部署
集群+分布式集群环境禁用分布式集群,会自动退出集群
SSL
SSLVPN设置
认证设置
证书与USB-KEY认证
更新内置或者外置CA证书
重启SSLVPN服务,点击立即生效有提示
SSL
SSLVPN设置
企业移动管理
移动设备管理
修改移动设备管理客户端接入地址
修改移动设备管理客户端接入地址,立即生效时会有提示;
SSL
SSLVPN设置
应用商店
设置
修改应用商店接入地址
重启SSLVPN服务,若配置错误awork接入之后在应用商店无法看到下发的APP。立即生效时会有提示;
SSL
IPSECVPN设置
基本设置
基本设置
修改IPSECVPN基本设置参数
重启IPSEC  VPN服务。点击确认有提示
SSL
IPSECVPN设置
连接管理
连接管理
修改IPSECVPN传输模式
重启IPSEC  VPN服务。点击确认有提示
SSL
IPSECVPN设置
虚拟IP池
虚拟IP池
修改IPSECVPN虚拟IP池配置
重启IPSEC  VPN服务。点击确认有提示
SSL
IPSECVPN设置
第三方对接
第三方对接
修改第一阶段、第二阶段配置
标准IPSEC会重连,修改哪个阶段就重连哪个阶段。设备无提示
SSL
IPSECVPN设置
第三方对接
安全选项
修改IPSECVPN安全选项配置
重启IPSEC  VPN服务。点击确认有提示
SSL
IPSECVPN设置
VPN接口
VPN接口设置
修改VPN内网接口设置以及本机VPN接口设置
重启IPSEC  VPN服务。点击确认有提示
SSL
防火墙设置
防DOS攻击
防DOS攻击
填写dos攻击内网防护网段,且内网网段列表添加不全或错误
导致内网断网,设备登录不了;设备无提示说明;
SSL
系统维护
重启/重启服务/关机
重启/重启服务
重启操作
重启所有服务
SSL
系统维护
备份配置/恢复
备份配置/恢复
导入配置
重启所有服务。设备有提示

深信服AC界面危险操作一览表

汇总了一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。

产品线 主模块 一级子模块 二级子模块 对应操作 高危风险说明
AC 系统管理 防火墙 端口映射 进行全映射(包括内网口全映射) 导致从相应网口登录不上设备
AC 防火墙 代理上网 更改或删除代理上网规范 导致内网断网
AC 系统配置 系统时间 修改时间配置(包括同步配置) 重启所有服务。提交时设备界面有提示
AC 备份配置/恢复 全局配置备份 恢复备份的配置并勾选了恢复网络配置 重启设备,还原之前的配置。提交时设备界面有提示
AC 备份配置/恢复 全局配置备份 恢复出厂设备 重启设备,恢复出厂设备。提交时设备界面有提示
AC 高级配置 远程维护 开启远程维护 可以从公网登录设备webui控制台
AC 系统诊断 上网故障排除 全局开启直通 所有策略失效,导致流量过高,登录不上设备的风险(11.x开直通的时候,流控功能不生效,可以勾选“流量控制模块不直通)
AC 高级配置 全局排除 配置全局排除 全局排除的地址上网策略/流控策略失效
AC 系统诊断 重启操作 重启网关 重启设备
AC 系统诊断 重启操作 重启服务 重启所有服务
AC 安全防护 防DOS攻击 防DOS攻击 内网三层环境,但是勾选了“内网到本设备间通过一台/多台二层交换机直接相连,没有跨越任何的三层交换设备” 导致内网断网
AC 网络配置 部署模式 部署模式 修改部署模式信息的配置,并点击提交 重启所有服务【操作完成之后,设备界面有提示】
AC 静态路由 静态路由 修改路由配置 导致内网断网
AC 网口配置 网口配置 更改协商模式、修改网口地址、dns等 存在协商不起来导致内网断网的风险
AC 策略管理 上网策略 上网权限策略 禁止所有应用,所有用户上网 导致内网断网
AC 上网策略 上网权限策略 应用控制和端口控制做了全局拒绝上网,就会被拒绝 导致用户无法上网,做全部拒绝的策略时请谨慎考虑
AC 上网策略 准入策略 开启准入策略 未安装好准入控件,会导致内网关联准入策略的用户断网
AC 用户认证与管理 用户认证 认证策略 设置用户(或IP)与mac地址进行绑定时 未配置好跨三层mac地址识别,会导致内网用户断网
AC 用户管理 用户绑定 设置用户(或IP)与mac地址进行绑定时 未配置好跨三层mac地址识别,会导致内网用户断网
AC 更改协商模式 ip/mac绑定 设置用户(或IP)与mac地址进行绑定时 未配置好跨三层mac地址识别,会导致内网用户断网
AC 用户认证 认证策略 新增认证方式为“不允许认证(禁止上网)”的策略 需要查看匹配顺序,如果顺序在最上面,则会导致内网的用户均无法认证,出现断网的情况;认证策略是自上往下匹配的,若有用户命中这条策略,该用户会因为无法通过认证而断网;
AC 认证高级选项 安装SSL识别根证书 针对于内网的网段启用推送安装ssl根证书的功能,并且勾选了“对80端口的HTTP请求强制重定向到证书安装页面” 如果没有安装好根证书,则会导致内网的用户打开网页重定向安装页面,出现打不开网站的情况
AC 终端接入管理 共享接入管理 共享接入管理 开启“配置选项”中的自动冻结功能 若允许无线上网的用户,没有加入排除列表,会导致该用户无法上网;
若公司的无线是nat环境,会导致全部的无线用户断网;
AC 升级 升级 升级 对设备软件版本进行升级操作 需要告知升级风险,建议从界面上备份配置(会重启设备,导致通过设备的流量无法传输或者是内网断网,并且升级也是有一定风险的)
AC 对象定义 自定义应用 自定义应用 新增自定义应用 如果定义的是所有端口、所有地址,并且勾选了自定义应用优先,则会导致都匹配到这个应用,会导致内网策略不生效,甚至断网
AC VPN配置 连接管理 连接管理 新增/编辑  连接管理的配置 会导致VPN服务重启,断开VPN服务
AC 虚拟IP池 虚拟IP池 新增/编辑  虚拟IP池 会导致VPN服务重启,断开VPN服务
AC 多线路设置 多线路设置 新增/编辑  多线路设置 会导致VPN服务重启,断开VPN服务
AC 多线路选路策略 多线路选路策略 新增/编辑  多线路选路策略 会导致VPN服务重启,断开VPN服务
AC 本地子网列表 本地子网列表 新增/编辑  本地子网列表 会导致VPN服务重启,断开VPN服务
AC 高级设置 VPN接口设置 新增/编辑  VPN接口设置 会导致VPN服务重启,断开VPN服务

深信服WOC设备测试相关要点

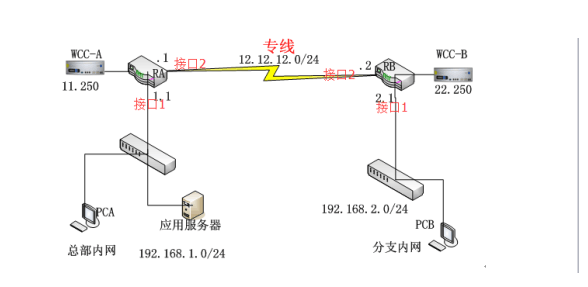
WOC测试加速功能,必须总部和分支都要部署WOC,我们以下面的拓扑为例:

两台路由器专线互联,两台WOC分别单臂部署在前置路由器下,实现总部内网和分支内网之间的加速,需要配置以下几步:

1、两台WOC都选择单臂VPN和加速模式部署,配置好LAN口IP和网关,默认路由自动生成,无需配置;

2、WOC-A为总部,配置Sangfor VPN的webagent和用户管理,还有本地子网;

3、WOC-B为分支,配置Sangfor VPN的连接管理,和本地子网;

4、WOC-A配置加速服务端,建立加速策略,和加速用户,并做关联,配置加速网段;

5、WOC-B配置加速客户端,配置加速服务端地址,图中的网络环境,应该写192.168.11.250:5400,如需互相加速,则要勾选反向加速,并配置加速用户加速策略等;

6、以上都是深信服上的配置,这一点需要在总部和分支各自的出口路由器上配置,总部RA上配置去往192.168.2.0/24的路由指向总部WOC的LAN口192.168.11.250,分支RB上配置去往192.168.1.0/24的路由指向分支WOC的LAN口192.168.22.250,即可。

配置完成后,即可在WOC上看到加速状态,如果VPN隧道和加速连接不通,可以在WOC设备上查看日志来定位、解决问题。

深信服EMM封装应用使用掉线的解决办法

深信服EMM 2150-Q设备,软件版本7.6,使用EMM标准版,做应用封装和awork双域隔离,封装的应用为通达OA安卓版的APP,使用awork发现会出现频繁掉线的问题,只需要将发布的L3资源类型由other改为tcp即可。