现有一个windows版本的vcenter6.5管理员密码丢失,我们可以使用vmware的工具vdcadmintool,在命令行进入到vdcadmintool所在的目录,然后执行下vdcadmintool,出现下列菜单:
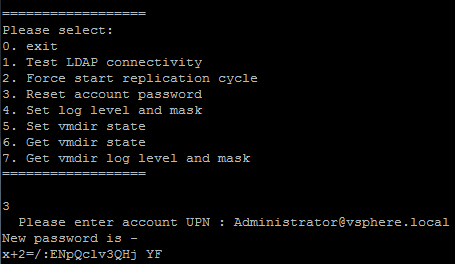
输入3,重置账号密码,然后输入之前配置的管理员账号,此处为Administrator@vsphere.local,会自动生成新密码,打开https://vcenter-ip/vsphere-client/,即可使用新密码登录。
现有一个windows版本的vcenter6.5管理员密码丢失,我们可以使用vmware的工具vdcadmintool,在命令行进入到vdcadmintool所在的目录,然后执行下vdcadmintool,出现下列菜单:
输入3,重置账号密码,然后输入之前配置的管理员账号,此处为Administrator@vsphere.local,会自动生成新密码,打开https://vcenter-ip/vsphere-client/,即可使用新密码登录。
需求是内网PC仅允许访问指定的域名,配置步骤如下:
1、先定义内网PC网段及域名
2、新建一条应用控制策略,针对内网PC放通DNS、HTTP(HTTPS)服务
3、新建一条内容安全策略,URL过滤针对内网PC拒绝访问所有网页
4、新建一条内容安全策略,URL过滤针对内网PC允许访问指定域名,并将该条策略放置最上面
以上步骤即可实现该需求。
近期公布的超级计算机 Top 500 排行榜显示,所有入榜的超级计算机都在运行 Linux 操作系统。尽管 Linux 操作系统在桌面上的表现不尽如人意,但作为运行在全球数据中心的服务器、大型计算机和超级计算机上的操作系统,它的表现令其他很多对手望其项背。
Linux 首次被 Top 500 的超级计算机使用是在 1998 年,当时的超算还是由 Unix 操作系统统治。从 2003 年起,超算开始被 Linux 系统支配,至 2004 年Linux 已经在超算中占据主导地位。在今年上半年公布的 Top 500 排行榜中,有两台中国的 IBM POWER 计算机运行 AIX 系统,而它们已经掉出 11 月公布的榜单中,所以结果就是 Top 500 的所有超算都在运行 Linux。
与其他操作系统相比,Linux 是自由和开源的,此外是强稳定性和高安全性,这也是使用 Linux 系统整体上成本较低的原因。本文将基于与受支持的功能和硬件相关的数据中心性能和可靠性、是否易于安装和使用、在许可方面的所有权和维护相关的问题、商业支持的可接入性等因素来盘点 2017 年最优秀的十大 Linux 服务器发行版。
排在榜首的是 Ubuntu,由 Canonical 公司开发的基于 Debian 的开源 Linux 操作系统。毫无疑问,它是当下最流行的 Linux 发行版,而且还有很多其他的发行版衍生自 Ubuntu。Ubuntu 服务器对构建高性能、高度可伸缩、灵活和安全的企业数据中心具有非常强大的支持。此外,它也为大数据、可视化和容器、物联网等服务提供卓越的支持。Ubuntu 服务器可以在 x86 、ARM 和 Power 架构上运行。
借助 Ubuntu Advantage 可以获得商业支持和服务,例如用于安全审计的系统管理工具、合规性以及 Canonical livepatch 服务,这些服务可帮助你应用内核修复程序等等。此外,还有来自一个强大且不断增长的开发者和用户社区的支持。
第二名是 Red Hat Enterprise Linux (RHEL),这是一个由红帽公司开发的开源 Linux 发行版,也是一款商业使用的发行版。RHEL 基于 Fedora,Fedora 是一个由社区驱动的项目,RHEL 上大量的软件是首先在 Fedora 上开发和测试的。
RHEL 服务器是一个功能强大、稳定和安全的软件,可以为面向软件的存储提供现代数据中心的支持。它还支持云、物联网、大数据、可视化和容器。RHEL 服务器支持 x86、x86-64、Itanium、PowerPC 和 IBM System z 架构的机器。
SUSE Linux Enterprise Server 是由 SUSE 构建的开源、稳定和安全的服务器平台,旨在为物理、虚拟和基于云的服务器提供支持。它非常适合支持可视化和容器的云解决方案,可以运行在 ARM SoC、Intel、AMD、SAP HANA、z Systems 和面向 NVM Express 的现代硬件环境中。用户可通过 SUSE 订阅服务获得各类技术支持和服务,包括优先支持、专职工程师等。
CentOS 是 RHEL 的衍生产品。这是一个拥有全面的社区支持的 Linux 发行版,因此在操作上与 RHEL 兼容。如果你想使用 RHEL,而不希望为订阅服务支付大量的钱,那么可以考虑使用 CentOS。同时由于它是自由软件,因此可以从其他社区成员、用户和在线资源那获得支持。
Debian 是由用户维护的自由、开源和稳定的 Linux 发行版。它拥有超过 51000 个软件包,并使用强大的包管理系统。它基本上支持了大部分的计算机体系结构,包括 64-bit PC (amd64)、32-bit PC (i386)、IBM System z、64-bit ARM (Aarch64)、POWER 处理器等,为教育机构、商业公司、非营利组织和政府机构使用。Debian 拥有一个错误跟踪系统,用户可以通过阅读文档和免费的网页资源来获得针对 Debian 的支持。
Oracle Linux 是由 Oracle 打包并分发的自由开源 Linux 发行版,用于开放云领域。它非常适合于小型、大中型企业以及云端数据中心,提供了构建可扩展以及可靠的大数据系统和虚拟环境的工具。它可以在所有基于 x86 的 Oracle 集成系统上运行,Oracle Linux Support 程序使用户能够以合理的低成本获得顶级支持,包括主要的 backports、粗放管理、集群应用程序、补偿和测试工具等等。
Mageia(Mandriva 的一个分支)是一个由社区开发的自由、稳定和安全的 Linux 操作系统。它提供了一个巨大的软件库,包括集成的系统配置工具。需要强调的是,它是第一个用 MariaDB 替代 Oracle MySQL 的 Linux 发行版。如果用户需要支持,可以联系由用户、制造商和倡导者组成的 Mageia 社区。
ClearOS 是衍生自 RHEL/CentOS 的开源 Linux 发行版,由 ClearFoundation 构建并由 ClearCenter 销售。这是一个面向中小型企业的商业版本,用于网络网关和网络服务器,具有易于使用的基于 Web 的管理界面。
这是一个高度灵活和可定制的智能、功能齐全的服务器软件。您可以通过低廉的成本获得高级的支持,并从应用程序市场获得额外的软件。
Arch Linux 也是一个自由开源、简单、轻量而又安全的 Linux 发行版。它灵活而稳定,通过滚动发布的模式提供了大多数软件的最新稳定版,同时使用官方软件包和由社区支持的软件包仓库。虽然Arch Linux 是针对 i686 和 x86-64 架构进行优化的通用发行版,但是由于 i686 在开发人员和其他社区成员的普及程度越来越低,现在对 i686 的支持已经下降了。
Arch Linux 有一个正式的错误跟踪工具,用户可以从活跃的社区和其他在线资源中获得支持。
最后一个是 Slackware,这是一个自由开源且功能强大的 Linux 发行版,力求在设计简单性和稳定性方面成为最“类UNIX”的系统。它由 Patrick Volkerding 于 1993 年开发,最适合熟悉Linux 使用的用户。Slackware不提供图形化安装的途径,没有软件包的自动依赖性解析,仅使用纯文本文件和一些 shell 脚本进行配置和管理,而且也没有正式的错误跟踪服务或公共代码库。
它为希望在其服务器上开发或编译补充软件的用户提供了广泛的开发工具、编辑器和最新的库,可以运行在 Pentium 系统以及最新的 x86 和 x86_64 机器上。Slackware 没有官方的支持条款政策,但是用户可以从全面的在线文档和其他相关资源中获得帮助。
近期一台电脑无法打印,显示已暂停,对于这种问题,只需要取消暂停打印即可。
具体步骤如下:
1、打开控制面板——硬件和声音下的查看设备和打印机
2、右键打印机——查看现在正在打印什么
3、在打印机菜单取消暂停打印前的勾
通过这几个操作,即可继续使用打印机。
一、系统信息
| 查看系统版本 | 命令 |
| 查看SP版本 | wmic os get ServicePackMajorVersion |
| 查看Hotfix | wmic qfe get hotfixid,InstalledOn |
| 查看主机名 | hostname |
| 查看网络配置 | ipconfig /all |
| 查看路由表 | route print |
| 查看开放端口 | netstat -ano |
2.1 2.1 安装补丁
| 操作目的 | 安装系统补丁,修补漏洞 |
| 检查方法 | 使用腾讯电脑管家企业版安装系统补丁,修补漏洞 |
| 加固方法 | 不能连接外网的内网主机手动安装补丁或在内网搭建WSUS服务器,外网主机使用腾讯电脑管家企业版安装系统补丁或设置自动更新从微软官方网站下载补丁安装 |
| 回退方法 | 打补丁前做好业务或系统备份,回退时恢复备份。
如果是手工安装补丁,在安装前测试补丁是否影响业务,回退时在“添加删除程序”中删除相关补丁 |
| 备注 | 补丁安装后可能影响系统的稳定性 |
3.1 3.1 优化账号
| 操作目的 | 删除系统无用账号,降低风险 |
| 检查方法 | 开始->运行->compmgmt.msc(计算机管理)->本地用户和组,查看是否有不用的账号,系统账号所属组是否正确以及guest账号是否锁定 |
| 加固方法 | 使用“net user 用户名 /del”命令删除账号
使用“net user 用户名 /active:no”命令锁定账号 |
| 回退方法 | 使用“net user 用户名 密码 /add”命令添加账号
使用“net user 用户名 /active:yes”命令激活账号 |
3.2 3.2系统密码策略
| 操作目的 | 增强系统密码的复杂度及登录锁定策略等,防止被暴力破解 |
| 检查方法 | 开始->运行->secpol.msc (本地安全策略)->安全设置 |
| 加固方法 | 1,账户设置->密码策略
密码必须符合复杂性要求:启用 密码长度最小值:8个字符 密码最长存留期:90天 密码最短存留期:0天 密码最短存留期:30天 强制密码历史:1个记住密码 2,账户设置->账户锁定策略 复位帐户锁定计数器:30分钟 帐户锁定时间:30分钟 帐户锁定阀值:5次无效登录 3,本地策略->安全选项 交互式登录:不显示上次的用户名:启用 gpupdate /force立即生效 |
| 回退方法 | 回退到加固前的状态。
gpupdate /force 立即生效 |
| 备注 | 密码策略为:密码至少包含以下四种类别的字符中的2种:
英语大写字母 A, B, C, … Z 英语小写字母 a, b, c, … z 西方阿拉伯数字 0, 1, 2, … 9 非字母数字字符,如标点符号,@, #, $, %, &, *等 |
4.1 4.1远程关机
| 操作目的 | 只允许管理员组远程关机,降低风险 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
查看“从远程系统强制关机”设置是否为只指派给“Administrtors组” |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
设置“从远程系统强制关机”为只指派给“Administrtors组” |
| 回退方法 | 回退到加固前的状态 |
4.2 4.2 本地关机
| 操作目的 | 只允许管理员组本地关机,降低风险 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
查看“关闭系统”设置是否为只指派给“Administrtors组” |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
设置“关闭系统”为只指派给“Administrtors组” |
| 回退方法 | 回退到加固前的状态 |
4.3 4.3用户权限分配
| 操作目的 | 只允许管理员组拥有取得文件或其它对象所有权的权限,降低风险 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
查看“取得文件或其它对象的所有权”设置是否为只指派给“Administrtors组” |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
设置“取得文件或其它对象的所有权”为只指派给“Administrtors组” |
| 回退方法 | 回退到加固前的状态 |
4.4 4.4授权登录帐户
| 操作目的 | 允许授权的账号本地登录系统,降低风险 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
查看“允许在本地登录”是否为授权的账号 |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
设置“允许在本地登录”的账户都为授权账户 |
| 回退方法 | 回退到加固前的状态 |
4.5 4.5授权帐户远程访问
| 操作目的 | 允许授权账号从网络登录系统,降低风险 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
查看“从网络访问此计算机” 是否为授权的账号 |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->用户权限分配”:
设置“从网络访问此计算机” 的账户都为授权账户 |
| 回退方法 | 回退到加固前的状态 |
5.1 5.1屏幕保护
| 操作目的 | 设置屏保,使本地攻击者无法直接恢复桌面控制 |
| 检查方法 | 进入“控制面板->显示->屏幕保护程序”:
查看是否启用屏幕保护程序,设置等待时间为“10分钟”,是否启用“在恢复时使用密码保护” |
| 加固方法 | 进入“控制面板->显示->屏幕保护程序”:
启用屏幕保护程序,设置等待时间为“10分钟”,启用“在恢复时使用密码保护” |
| 回退方法 | 回退到加固前的状态 |
5.2 5.2 远程连接挂起
| 操作目的 | 设置远程连接挂起时间,使远程攻击者无法直接恢复桌面控制 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”:
查看“Microsoft网络服务器:在挂起会话之前所需的空闲时间”是否设置为15分钟 |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”:
“Microsoft网络服务器: 在挂起会话之前所需的空闲时间” 设置为15分钟 |
| 回退方法 | 回退到加固前的状态 |
5.3 5.3禁止系统自动登录
| 操作目的 | 系统休眠后重新激活,需要密码才能使用系统 |
| 检查方法 | 进入“开始->运行->control userpasswords2”:
查看是否启用“要是用本机,用户必须输入用户名和密码”选项 |
| 加固方法 | 进入“开始->运行->control userpasswords2”:
启用“要是用本机,用户必须输入用户名和密码”的选项 |
| 回退方法 | 进入“开始->运行->control userpasswords2”:
取消“要是用本机,用户必须输入用户名和密码”的选项 |
5.4 5.4隐藏最后登录名
| 操作目的 | 注销后再次登录,不显示上次登录的用户名 |
| 检查方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项” 查看“交互式登录:不显示上次登录的用户名”是否设置为“已启用” |
| 加固方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”查看“交互式登录:不显示上次登录的用户名”设置为“已启用” |
| 回退方法 | 进入“控制面板->管理工具->本地安全策略”,在“本地策略->安全选项”查看“交互式登录:不显示上次登录的用户名” 设置为“已禁用” |
5.5 5.5关闭Windows自动播放功能
| 操作目的 | 注销后再次登录,不显示上次登录的用户名 |
| 检查方法 | 打开“开始→运行”,在对话框中输入“gpedit.msc”命令,在出现“组策略”窗口中依次选择“在计算机配置→管理模板→系统”,双击“关闭自动播放”查看是否设置“已启用” |
| 加固方法 | 打开“开始→运行”,在对话框中输入“gpedit.msc”命令,在出现“组策略”窗口中依次选择“在计算机配置→管理模板→系统”,双击“关闭自动播放”并设置“已启用” |
| 回退方法 | 打开“开始→运行”,在对话框中输入“gpedit.msc”命令,在出现“组策略”窗口中依次选择“在计算机配置→管理模板→系统”,双击“关闭自动播放”并设置“未配置” |
6.1 6.1优化服务
| 操作目的 | 关闭不需要的服务,减小风险 |
| 检查方法 | 开始->运行->services.msc |
| 加固方法 | 建议将以下服务停止,并将启动方式修改为手动:
Automatic Updates(不使用自动更新可以关闭) Background Intelligent Transfer Service DHCP Client Messenger Remote Registry Print Spooler Server(不使用文件共享可以关闭) Simple TCP/IP Service Simple Mail Transport Protocol (SMTP) SNMP Service Task Schedule TCP/IP NetBIOS Helper |
| 回退方法 | 回退到加固前的状态 |
| 备注 | 其他不需要的服务也应该关闭 |
6.2 6.2关闭共享
| 操作目的 | 关闭默认共享 |
| 检查方法 | 开始->运行->cmd.exe->net share,查看共享 |
| 加固方法 | 关闭C$,D$等默认共享
开始->运行->regedit->找到HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\ lanmanserver\parameters ,新建AutoShareServer(REG_DWORD),键值为0 |
| 回退方法 | 开始->运行->regedit->找到HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\
lanmanserver\parameters,删除AutoShareServer(REG_DWORD) |
6.3 6.3网络访问限制
| 操作目的 | 网络访问限制 |
| 检查方法 | 开始->运行->secpol.msc ->安全设置->本地策略->安全选项 |
| 加固方法 | 网络访问: 不允许 SAM 帐户的匿名枚举:已启用
网络访问: 不允许 SAM 帐户和共享的匿名枚举:已启用 网络访问: 将 “每个人”权限应用于匿名用户:已禁用 帐户: 使用空白密码的本地帐户只允许进行控制台登录:已启用 |
| 回退方法 | 回退到加固前的状态 |
| 备注 | gpupdate /force立即生效 |
7.1 7.1检查Everyone权限
| 操作目的 | 增强Everyone权限 |
| 检查方法 | 查看每个系统驱动器根目录是否设置为Everyone有所有权限 |
| 加固方法 | 删除Everyone的权限或者取消Everyone的写权限 |
| 回退方法 | 回退到加固前的状态 |
7.2 7.2限制命令权限
| 操作目的 | 限制部分命令的权限 |
| 检查方法 | 使用cacls命令或资源管理器查看以下文件权限 |
| 加固方法 | 建议对以下命令做限制,只允许system、Administrator组访问
%systemroot%\system32\cmd.exe %systemroot%\system32\regsvr32.exe %systemroot%\system32\tftp.exe %systemroot%\system32\ftp.exe %systemroot%\system32\telnet.exe %systemroot%\system32\net.exe %systemroot%\system32\net1.exe %systemroot%\system32\cscript.exe %systemroot%\system32\wscript.exe %systemroot%\system32\regedit.exe %systemroot%\system32\regedt32.exe %systemroot%\system32\cacls.exe %systemroot%\system32\command.com %systemroot%\system32\at.exe |
| 回退方法 | 回退到加固前的状态 |
| 备注 | 可能会影响业务系统正常运行 |
8.1 8.1日志记录
| 操作目的 | 增大日志量大小,避免由于日志文件容量过小导致日志记录不全 |
| 检查方法 | 开始->运行->eventvwr.msc ->查看“应用程序”“安全性”“系统”的属性 |
| 加固方法 | 建议设置:
日志上限大小:10240 KB 达到日志上限大小时:改写久于180天的事件 |
| 回退方法 | 回退到加固前的状态 |
8.2 8.2增强审计
| 操作目的 | 对系统事件进行记录,在日后出现故障时用于排查审计 |
| 检查方法 | 开始->运行->secpol.msc ->安全设置->本地策略->审核策略 |
| 加固方法 | 建议设置:
审核策略更改:成功,失败 审核对象访问:成功,失败 审核系统事件:成功,失败 审核帐户登录事件:成功,失败 审核帐户管理:成功,失败 审核登录事件:成功,失败 审核过程跟踪:成功,失败 审核目录服务访问:成功,失败 审核特权使用:成功,失败 |
| 回退方法 | 回退到加固前的状态 |
| 备注 | gpupdate /force立即生效 |
The SFF-8087 Mini-SAS connector is designed for implementing Mini SAS internal interconnect solutions.
The SFF-8087 is a 36-pin ‘Mini SAS‘ connector, and utilizes a plastic latching interface compatible with internal connections. Typical application would be a SAS link between a SAS HBA to a SAS drive subsystem.
The SFF-8087 is compliant with the latest 6Gb/s Mini-SAS 2.0 spec, and supports 6Gb/s data transfer protocol》
The SFF-8087’s Mini-SAS external counterpart is the SFF-8088 which is also Mini-SAS 2.0 compliant, and also supports 6Gb/s SAS data transfer speeds.
Both the SFF-8087 and the SFF-8088 can support up to 4-ports (4 lanes) of SAS data.
CS Electronics has incorporated the SFF-8087 connector onto both cable assemblies and pcb adapters.
The new generation HD Mini-SAS 3.0 SFF-8644 and SFF-8643 HD Mini-SAS connector interfaces have essentially replaced the SFF-8088 external and the SFF-8087 internal Mini-SAS interfaces, however CS Electronics continues to support our customer’s needs to preserve existing SAS architecture for older interface cables and adapters.
| Many connectors’ solutions are developed and documented in the SFF Committee as SFF Specifications. Most are subsequently incorporated into standards or released as standards by organizations such as the EIA, ANSI, and IEC.
The following abridged list of SFF Specifications includes those referenced by the Serial Attach SCSI, Fibre Channel, Ethernet 802.3 and InfiniBand standards. |
| SAS | ||||
| T10 Standard | Rate/Channel | SFF # | Description | Bandwidth |
| SAS 3.0 | 12Gbps | Will begin Fall 2009 | 4 x 12G = 48Gbps | |
| SAS 2.1 | 6Gbps | SFF-8643 | Internal Mini SAS HD 4i/8i | 4 x 6G = 24Gbps |
| SFF-8644 | External Mini SAS HD 4x / 8x (managed cable) | |||
| SFF-8436 | QSFP+ (managed cable) (38ckt iPass incorporated) | |||
| SFF-8087 | Internal Mini SAS 4i | |||
| SFF-8088 | 20m Active Unmanaged Copper Cable | |||
| SFF-8088 | External Mini SAS 4x 10m Passive Unmanaged Copper Cable |
|||
| SFF-8086 | Specified in SFF-8087 & 8088 | |||
| Stacked 8088 not in Spec | ||||
| SFF-8486 | Micro SAS 1.8″ HDD Plug / BP & Cable Receptacle | |||
| SAS 2.0 | 6Gbps | SFF-8087 | Internal Mini SAS 4i | 4 x 6G = 24Gbps |
| SFF-8088 | External Mini SAS 4x | |||
| 10m Passive Unmanaged Copper Cable | ||||
| SFF-8086 | Specified in SFF-8087 & 8088 | |||
| Stacked 8088 not in Spec | ||||
| SFF-8482 | SAS 2.5″ HDD Plug / BP & Cable Receptacle | |||
| SFF-8484 | Internal SAS 4i | |||
| SFF-8470 | External SAS 4x (LaneLink) | |||
| SAS 1.1 | 3Gbps | SFF-8087 | Internal Mini SAS 4i | 4 x 3G = 12Gbps |
| SFF-8088 | External Mini SAS 4x | |||
| 7m Unmanaged Passive Copper Cable | ||||
| SFF-8086 | Specified in SFF-8087 & 8088 | |||
| Stacked 8088 not in Spec | ||||
| SFF-8482 | SAS 2.5″ HDD Plug / BP & Cable Receptacle | |||
| SFF-8484 | Internal SAS 4i | |||
| SFF-8470 | External SAS 4x (LaneLink) | |||
| SAS 1.0 | 3Gbps | SFF-8482 | SAS 2.5″ HDD Plug / BP & Cable Receptacle | 4 x 3G = 12Gbps |
| SFF-8484 | Internal SAS 4i | |||
| SFF-8470 | External SAS 4x (LaneLink) | |||
| Ethernet | ||||
| Standard/Specification/MSA | Rate/Channel | SFF # | Description | Bandwidth |
| IEEE 802.3xx 100GBase-CR25 | 25Gbps | TBD | Not Started Yet | 4 x 25 = 100Gbps |
| IEEE 802.3ba 100GBase-CR10 | 10Gbps | SFF-8642 | CXP | 10 x 10G = 100Gbps |
| Stacked CXP – not in spec | ||||
| IEEE 802.3ba 40GBase-CR4 | SFF-8436 | QSFP+ | 4 x 10G = 40Gbps | |
| SFF-8442 | Ganged QSFP – In Process | |||
| SFF-8444 | Stacked QSFP – In Process | |||
| QSFP MSA – no longer active | INF-8438 | Superseded by SFF-8436 – REF | ||
| IEEE 802.3xx 10GBase-CR | N/A | Copper only – Call for interest | 1 x 10G = 10Gbps | |
| SFP+ Specifications | 10Gbps | SFF-8083 | SFP+ Connector – In Process | 1 x 10G = 10Gbps |
| SFF-8431 | SFP+ Electrical Spec | |||
| SFF-8432 | IPF (SFP+) Form Factor (Plug/Module) | |||
| SFF-8433 | IPF (SFP+) Ganged Cages – In Process | |||
| SFF-8443 | IPF (SFP+) Stacked/Ganged Cages – In Process | |||
| SFF-8461 | SFP+ Direct Attach Copper Cable – In Process | |||
| XFP MSA | INF-8077i | XFI (Direct Attach Copper Cable & Optical) | 1 x 10G = 10Gbps | |
| IEEE 802.3ak 10GBase-CX4 | 2.5Gbps | SFF-8470 | CX4 / XAUI (LaneLink) | 4 x 2.5G = 10Gbps |
| X2 MSA | INF-8476i | CX4 / XAUI | ||
| XPAK MSA | INF-8475i | CX4 / XAUI | ||
| Xenpak MSA | INF-8474i | CX4 / XAUI | ||
| IEEE 802.3an 10GBase-T | N/A | RJ 45 / 4TwPr (Cat 6A) | 1 x 2.5G encoded = 10Gbps | |
| IEEE 802.3ap Backplane Ethernet | N/A | 10G Backplane | Ref | |
| IEEE 802.3ab Gigabit Ethernet | 1Gbps | N/A | RJ-45 / 4TwPr (Cat 5e) 1000Base-T | 4 x 250M encoded = 1Gbps |
| Fibre Channel | ||||
| T11 Standard | Rate/Channel | SFF# | Description | Bandwidth |
| FC-PI-5 | 16Gbps | TBD | In Process | 1 x 16G = 16Gbps |
| FC-PI-4 | FCoE | SFF-8431 | SFP+ Specification | 1 x 8G = 8Gbps |
| 8Gbps | SFF-8083 | SFP+ Connector | ||
| SFF-8432 | IPF (SFP+) Form Factor (Plug/Module) | |||
| SFF-8433 | IPF (SFP+) Ganged Cages – In Process | |||
| SFF-8443 | IPF (SFP+) Stacked/Ganged Cages – In Process | |||
| SFF-8461 | (SFP+)Direct Attach Copper Cable – In Process | |||
| FC-PI-4 | 8Gbps | SFF-8431 | SFP+ Specification | 1 x 8G = 8Gbps |
| SFF-8083 | SFP+ Connector | |||
| SFF-8432 | IPF (SFP+) Form Factor (Plug/Module) | |||
| SFF-8433 | IPF (SFP+) Ganged Cages – In Process | |||
| SFF-8443 | IPF (SFP+) Stacked/Ganged Cages – In Process | |||
| SFF-8461 | (SFP+) Direct Attach Copper Cable – In Process | |||
| SFF-8072 | SCA-2 for FC Tape Apps | |||
| FC-PI-3 | 4Gbps | SFF-8421 | HSSDC-2 | 1 x 4G = 4Gbps |
| SFF-8424 | Dual Row HSSDC2 (not part of PI-3) | |||
| INF-8074i | SFP Transceiver | |||
| SFF-8084 | SFP Connector – In Process | |||
| SFF-8072 | SCA-2 for FC Tape Apps | |||
| FC-PI-2 | 2Gbps | SFF-8420 | HSSDC-1 | 1 x 2G = 2Gbps |
| INF-8074i | SFP Transceiver | |||
| SFF-8084 | SFP Connector – In Process | |||
| SFF-8072 | SCA-2 for FC Tape Apps | |||
| InfiniBand | ||||
| InfiniBand* Trade Association Specification | Rate/Channel | SFF # | Description | Bandwidth |
| EDR (Eight Data Rate) | Not started yet | |||
| – TBD | 20Gbps | TBD | 12 x 20G = 240Gbps | |
| – TBD | TBD | 4 x 20G = 80Gbps | ||
| QDR (Quad Data Rate) | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 6 | 10Gbps | SFF-8642 | CXP | 12 x 10G = 120Gbps |
| Stacked CXP – not in spec | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 5 | SFF-8436 | QSFP+ (38ckt iPass incorporated) | 4 x 10G = 40Gbps | |
| SFF-8442 | Ganged QSFP – In Process | |||
| SFF-8444 | Stacked QSFP – In Process | |||
| QSFP MSA | INF-8438 | Superseded by SFF-8436 – REF | ||
| DDR (Double Data Rate) | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 6 | 5Gbps | SFF-8642 | CXP | 12x 5G / 60Gbps |
| Stacked CXP – not in spec | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 5 | SFF-8436 | QSFP+ (38ckt iPass incorporated) | 4x 5G / 20Gbps | |
| SFF-8442 | Ganged QSFP – In Process | |||
| SFF-8444 | Stacked QSFP – In Process | |||
| IBTA Arch. Vol. 2 Rel. 1.2 | SFF-8470 | LaneLink | 4x 5G / 20Gbps | |
| SDR (Single Data Rate) | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 6 | 2.5Gbps | SFF-8642 | CXP | 12x 2.5G / 30Gbps |
| Stacked CXP – not in spec | ||||
| IBTA Arch. Vol. 2 Rel. 1.2.1 Annex 5 | SFF-8436 | QSFP+ (38ckt iPass incorporated) | 4x 2.5G / 10Gbps | |
| SFF-8442 | Ganged QSFP – In Process | |||
| SFF-8444 | Stacked QSFP – In Process | |||
| IBTA Arch. Vol. 2 Rel. 1.2 | SFF-8470 | LaneLink | 4x 2.5G / 10Gbps | |
一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。
| 产品线 |
对应操作
|
高危风险说明
|
| 公共模块 |
修改网口模式、MTU
(界面、升级客户端或后台操作) |
可导致网口协商失败、断网、数据中断
|
| 公共模块 |
网口交换(升级客户端或后台操作)
|
可导致序列号失效或断网
|
| 公共模块 |
通过公网环境升级设备
|
网络不稳定造成升级包损坏或升级突然中止,进而对设备造成影响
|
| 公共模块 |
勾选记住密码
|
有信息泄露的的风险
|
一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。
| 产品线 |
主模块
|
一级子模块
|
二级子模块
|
对应操作
|
高危风险说明
|
| aCloud |
管理
|
系统备份配置与恢复
|
恢复出厂设置
|
恢复出厂设置
|
该操作会清空平台上面所有的数据!!!点击恢复出厂设置后会提示【恢复出厂后,将会有以下影响:
1、集群被拆分,需要重新配置序列号、添加主机组建集群。 2、虚拟存储被解散,虚拟存储上的虚拟机全部丢失无法恢复。 4、外置存储(iSCSI、FC、NFS)被删除,外置存储上的虚拟机可以在重新添加外置存储时导入。 5、【虚拟网络】页面所有配置被清空,所有网络需要重新配置。 6、【管理】页面所有配置信息会被恢复到出厂状态】,需输入管理员密码后方可恢复。 |
| aCloud |
管理
|
设备升级
|
设备升级
|
升级到其他版本
|
升级需要重启设备,会导致所有的虚拟机重启
|
| aCloud |
虚拟存储
|
配置
|
高级设置
|
修改存储网口通信配置
|
该操作需要把运行在虚拟存储上面的所有虚拟机关机,才能进行修改
|
| aCloud |
管理
|
设备升级-维护模式
|
开启设备的维护模式后如果没有升级需要关掉
|
开启设备的维护模式
|
开启维护模式会导致无法在acloud控制台界面上编辑虚拟机
|
| aCloud |
系统维护
|
系统更新
|
系统升级
|
版本升级
|
该操作对平台升级后,需要重启设备,重启设备会导致所有的虚拟机重启
|
| aCloud |
系统维护
|
备份配置/恢复
|
全局配置备份
|
配置还原
|
该操作会导致设备重启,所有业务中断,现有配置丢失,点击恢复会提示【请确认您将要恢复的模块
SANGFOR aCloud集群配置、虚拟机备份策略、高可用(HA)配置、动态热添加配置、用户体验计划、时间同步设置、告警条件、集群资源调度配置、恢复NUMA配置】 |
| aCloud |
管理
|
虚拟机备份与恢复
|
恢复
|
恢复虚拟机操作
|
虚拟机里所有的数据都会恢复到的备份时间的状态,当前虚拟机里的数据会丢失,点击恢复备份后会需输入OK确认后方可恢复。
|
| aCloud |
管理
|
设备升级
|
补丁包
|
对平台进行技术补丁包
|
该操作可能需要重启设备,重启设备会导致所有的虚拟机重启
|
| aCloud |
实体机
|
实体机
|
网络
|
修改网口的协商速率
|
该操作可能会导致该网口跟对端协商失败,所有业务中断
|
| 公共模块 |
管理
|
超级管理员
|
超级管理员
|
在VMP上修改管理员密码后,VDC的控制台没有密码修改
|
在VMP上修改管理员密码后,VDC的控制台密码也要进行相对应的修改,VDC没有修改会导致的所有的VDI用户接入不了
|
| 公共模块 |
管理
|
实体机
|
添加存储
|
添加之前被删除过的本地存储或者外置存储的时候,如果存储上面有虚拟机,注意需要勾选恢复已有的虚拟机
|
添加存储,如果存储上面有虚拟机,需要勾选恢复已有的虚拟机,如果没有勾选话,会导致之前存储里面的虚拟机的丢失,您这边的存储里面有虚拟机相关的信息吗
|
| 公共模块 |
版本升级
|
版本升级
|
版本升级
|
给客户的设备升级的需要检查下VDC的升级序列号是否过期
|
在给设备升级之前,需要先检查下VDC的序列号是否过去,VDC升级序列号失效的情况下,VDC是不能升级,需要序列号才能正常的升级,这样会导致VDC跟VMP版本不一致,用户接入使用不正常
|
| 公共模块 |
虚拟机编辑
|
更新模板
|
在VMP上进行模板更新
|
在VMP上进行模板更新
|
修改VMP上进行模板更新,该操作会导致的该模板派生出来的所以的虚拟机的非个人磁盘(一般是C盘)的数据会丢失
|
| adesk桌面云、aCloud企业级云 物理服务器风险操作 |
错误操作
|
错误操作影响
|
正确操作
|
||
| 插拔内存条 |
加电状态下插拔内存条
|
造成系统崩溃或者硬件烧坏
|
断电状态下插拔内存条
|
||
| 插拔网卡 |
加电状态下插拔网卡
|
造成系统崩溃或者硬件烧坏
|
断电状态下插拔网卡
|
||
| 热插拔缓存盘 |
1、拔掉集群内所有缓存盘
2、桌面云单主机情况下,拔缓存盘 |
可能造成虚拟机无法开机和数据丢失
|
1、严禁拔掉集群内所有缓存盘,多主机集群下最多同时拔下一台主机的缓存盘
2、桌面云单主机不允许拔缓存盘 |
||
| 热插拔数据盘 |
严禁同时拔下集群内两台主机的磁盘
|
可能造成虚拟机无法开机和数据丢失
|
只允许同时插拔一台主机上的磁盘
|
||
| 第三方服务器非直通模式或者non-raid模式下插拔磁盘 |
raid卡非直通模式或者non-raid模式下拔数据盘或者缓存盘
|
可能造成虚拟机无法开机和数据丢失
|
关机情况下进行磁盘插拔操作
|
||
一些会引起设备重启,服务重启,用户掉线、断网的界面操作。
在调试设备时,注意规避或提前做好准备。
| 产品线 |
主模块
|
一级子模块
|
二级子模块
|
对应操作
|
高危风险说明
|
| VDC |
运行状态
|
VDI运行状态
|
系统状态
|
点击停止服务
|
该操作会停止VDI服务,导致所有用户无法接入访问虚拟机,点击停止服务时会提示【确认要停止服务吗?】
|
| VDC |
系统设置
|
系统配置
|
序列号管理
|
修改VDC序列号
|
该操作会重启所有服务,导致短时间内所有用户无法接入访问虚拟机
|
| VDC |
系统设置
|
系统配置
|
时间与日期
|
修改时间、时间同步配置
|
该操作会重启所有服务,导致短时间内所有用户无法接入访问虚拟机,点击保持时会提示【修改系统时间会重启所有服务,确定继续吗?】
|
| VDC |
系统设置
|
系统配置
|
设备证书
|
修改更新证书
|
该操作会重启VDI服务,导致短时间内所有用户无法接入访问虚拟机,保存配置后点击立即生效按钮会提示【本次配置更新,将会导致所有VDI的在线用户断开,是否继续?】
|
| VDC |
系统设置
|
系统配置
|
aCenter
|
修改配置生效
|
如果修改成错误配置了,会导致VDC不受aCenter控制、VDC丢失授权,导致所有用户无法接入访问虚拟机
|
| VDC |
系统设置
|
网络配置
|
部署模式
|
修改网口地址等配置
|
该操作会重启所有服务,导致短时间内所有用户无法接入访问虚拟机,保存配置后点击立即生效按钮会提示【本次配置更新,将会导致所有VDI的在线用户断开,是否继续?】
|
| VDC |
系统设置
|
接入选项
|
VDI Client
|
修改VDI接入端口
|
该操作会重启VDI服务,导致所有用户无法接入访问虚拟机,需要重新用新的接入端口接入
|
| VDC |
系统设置
|
登录策略
|
登录策略
|
修改配置生效
|
该操作会重启VDI服务,导致短时间内所有用户无法接入访问虚拟机,保存配置后点击立即生效按钮会提示【本次配置更新,将会导致所有VDI的在线用户断开,是否继续?】
|
| VDC |
系统设置
|
集群部署
|
集群部署设置
|
修改集群配置
|
该操作会重启集群服务,导致短时间内所有用户无法接入访问虚拟机,点击保持时会提示【修改将导致集群服务重启,是否继续?】
|
| VDC |
VDI设置
|
虚拟化平台管理
|
虚拟化平台控制器
|
修改VDC连接VMP配置
|
该操作需注意密码要正确,否则会导致VDC连不上VMP,所有用户无法接入访问虚拟机
|
| VDC |
系统维护
|
系统更新
|
系统升级
|
版本升级
|
该操作会重启设备,导致短时间内所有用户无法接入访问虚拟机
|
| VDC |
系统维护
|
备份配置/恢复
|
VDI配置备份
|
配置还原VDI配置
|
该操作会重启所有服务,导致短时间内所有用户无法接入访问虚拟机,点击开始还原会提示【恢复备份配置会丢失原有配置,需要重启服务! 确定继续恢复备份配置吗?】
|
| VDC |
系统维护
|
备份配置/恢复
|
全局配置备份
|
全局配置还原
|
该操作会重启设备,导致短时间内所有用户无法接入访问虚拟机,点击开始还原会提示【恢复全局备份配置会丢失原有配置,需要重启设备! 确定继续恢复备份配置吗?】
|
| VDC |
系统维护
|
重启/重启服务
|
重启/重启服务
|
操作重启,重启服务器
|
该操作会重启所有服务,导致短时间内所有用户无法接入访问虚拟机,点击重启服务会提示【您当前点击了【重启所有服务】按钮,确认要重启所有服务吗?】,点击重启设备会提示【您当前点击了【重启设备】按钮,确认要重启设备吗?】
|
| VDC |
系统维护
|
关机
|
关机
|
关机操作
|
该操作会关闭设备,导致所有用户无法接入访问虚拟机,点击关闭设备会提示【您当前点击了【关闭设备】按钮,确认要关闭设备吗?】
|
| VMP |
管理
|
系统备份配置与恢复
|
恢复出厂设置
|
恢复出厂设置
|
该操作会清空平台上面所有的数据!!!,点击恢复出厂设置会提示【恢复出厂后,将会有以下影响:
1、VMP所有主机将恢复到出厂状态,且会自动移出,需要重新加入才可以使用 2、VMP所有配置参数信息也会被还原到出厂状态。包括:VMP集群配置,用户,虚拟机备份,用户体验计划,日期与时间、告警条件、模板更新计划 3、外置存储的虚拟机需要重新手动导入 4、已建立的虚拟存储将解散,其所存虚拟机数据将被全部丢弃无法恢复】,需输入管理员密码后方可恢复。 |
| VMP |
管理
|
设备升级
|
设备升级
|
升级到其他版本
|
升级需要重启设备,会导致短时间内所有用户无法接入访问虚拟机
|
| VMP |
虚拟存储
|
配置
|
高级设置
|
修改存储网口通信配置
|
该操作需要把运行在虚拟存储上面的所有虚拟机关机,才能进行修改
|
| VMP |
管理
|
设备升级-维护模式
|
开启设备的维护模式后如果没有升级需要关掉
|
开启设备的维护模式
|
开启维护模式会导致新接入VDI用户无法获取到虚拟机资源,也无法在VMP界面上编辑虚拟机
|
| VMP |
系统维护
|
系统更新
|
系统升级
|
版本升级
|
该操作对平台升级后,需要重启设备,重启设备会导致所有的虚拟机跟者用户出现掉线的情况
|
| VMP |
系统维护
|
备份配置/恢复
|
全局配置备份
|
配置还原
|
该操作会导致设备重启,所有业务中断,现有配置丢失,点击恢复会提示【您将要恢复的模块:VMP访问参数、用户、虚拟机自动备份策略、用户体验计划、时间同步设置、告警条件】
|
| VMP |
管理
|
虚拟机备份与恢复
|
恢复
|
恢复虚拟机操作
|
虚拟机里所有的数据都会恢复到的备份时间的状态,当前虚拟机里的数据会丢失,点击恢复备份后会需输入OK确认后方可恢复。
|
| VMP |
管理
|
设备升级
|
磁盘文件检查
|
对磁盘文件进行检查
|
该操作会依次检查虚拟机磁盘文件,会导致短时间内(30s左右)虚拟机依次无法接入访问
|
| VMP |
管理
|
设备升级
|
补丁包
|
对平台进行技术补丁包
|
该操作可能需要重启设备,会导致短时间内所有用户无法接入访问虚拟机
|
| VMP |
实体机
|
实体机
|
网络
|
修改网口的协商速率
|
该操作可能会导致该网口与对端协商失败,导致所有用户无法接入访问虚拟机
|
| adesk桌面云、aCloud企业级云 物理服务器风险操作 |
错误操作
|
错误操作影响
|
正确操作
|
||
| 插拔内存条 |
加电状态下插拔内存条
|
造成系统崩溃或者硬件烧坏
|
断电状态下插拔内存条
|
||
| 插拔网卡 |
加电状态下插拔网卡
|
造成系统崩溃或者硬件烧坏
|
断电状态下插拔网卡
|
||
| 热插拔缓存盘 |
1、拔掉集群内所有缓存盘
2、桌面云单主机情况下,拔缓存盘 |
可能造成虚拟机无法开机和数据丢失
|
1、严禁拔掉集群内所有缓存盘,多主机集群下最多同时拔下一台主机的缓存盘
2、桌面云单主机不允许拔缓存盘 |
||
| 热插拔数据盘 |
严禁同时拔下集群内两台主机的磁盘
|
可能造成虚拟机无法开机和数据丢失
|
只允许同时插拔一台主机上的磁盘
|
||
| 第三方服务器非直通模式或者non-raid模式下插拔磁盘 |
raid卡非直通模式或者non-raid模式下拔数据盘或者缓存盘
|
可能造成虚拟机无法开机和数据丢失
|
关机情况下进行磁盘插拔操作
|
||