作者归档:root

T1、T2、T3、T4机房等级标准说明

IDC机房等级划分

IDC机房的等级划分是根据《数据中心电信基础设施标准》而定的,它是美国国家标准学会(ANSI)颁布的,它将IDC数据中心(大型的设备和管理都比较完善的机房可以称为数据中心)基础设施的可用性定义了四种不同等级,即Tier 1、Tier 2、Tier 3和Tier 4四个等级。

四个等级分别对应数据中心的可用性指标及年平均故障时间:

  • T1机房(通过基本认证):可用性99.671%、年平均故障时间28.8小时;
  • T2机房(通过银级认证):可用性 99.741%、年平均故障时间22小时;
  • T3机房(通过金级认证):可用性 99.982%、年平均故障时间1.6小时;
  • T4机房(通过白金级认证):可用性 99.995%、年平均故障时间0.4小时。

Tier等级标准的等级分类

机房等级详细介绍
T1:基本机房基础设施a) T1 基本数据中心拥有非冗余容量组件,以及一个单一的非冗余分配路径来为关键环境提供服务。T1 基础设施包括:IT 系统的专用空间、过滤电力峰值、谷值和暂时中断的 UPS;专用冷却备;以及避免 IT 功能受长期断电影响的引擎式发电机。
b) 为引擎式发电机储备 12 个小时的现场燃料存储。
T2:冗余机房基础设施容量组件a) T2 数据中心拥有冗余容量组件,以及一个单一的非冗余分配路径来为关键环境提供服务。冗余组件是额外的引擎式发电机、UPS 模块和能量存储、冷却器、散热设备、泵、冷却装置和燃料箱。
b) 为“N”容量储备 12 个小时的现场燃料存储。
T3:可并行维护的机房基础设施a) 可并行维护的数据中心拥有冗余容量组件,以及多个独立分配路径来为关键系统提供服务。任何时候,只需一个分配路径为关键环境提供服务。
b) 所有 IT 设备均为双电源供电(如 Uptime Institute 的《容错电源合规规范 2.0 版》所述),并且合理安装以兼容机房架构的拓扑。如果关键环境不满足这一规范,则必须采用使用点开关等传输装置。
c) 为“N”容量储备12 个小时的现场燃料存储。
T4: 容错机房基础设施a) 容错数据中心拥有多个独立的物理隔离系统来提供冗余容量组件,以及多个独立、不同、激活的分配路径同时为关键环境提供服务。冗余容量组件和不同的分配路径配置时应采用的原则是,任何基础设施出现故障后,“N”容量均会为关键环境提供电力和冷却。
b) 所有 IT 设备均为双电源供电(如 Uptime Institute 的《容错电源合规规范 2.0 版》所述),并且合理安装以兼容机房架构的拓扑。如果关键环境不满足这一规范,则必须采用使用点开关等传输装置。
c) 补充系统和分配路径必须相互物理隔离(分区化),以防任何单项事件同时影响两个系统或分配路径。d) 需要连续冷却。e) 为“N”容量储备 12 个小时的现场燃料存储。

T4机房等级最高,T1和T2,T3和T4都比较接近。目前我国所提供的数据中心服务以IDC为主,机房多以T2为主,T2级与T3级的差别主要表现在配电和制冷能力水平上:T2级为单回路设计,具有单点中断的可能;而T3级允许在一条通路承担负载工作,同时另外一条通路进行维护和测试。

HP DL160 G9无法开机的处理办法

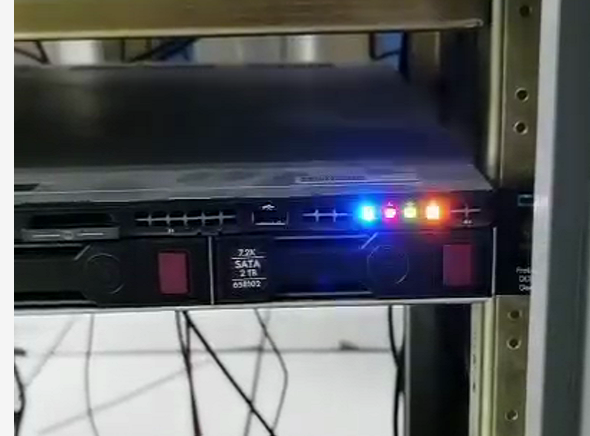
现有一台HP DL160 G9服务器,突然远程登录不上,到设备现场发现,前面板的四个指示灯同时闪烁,四个指示灯分别是系统电源LED指示灯、运行状态LED指示灯、网卡LED指示灯、UID LED指示灯,如下图:

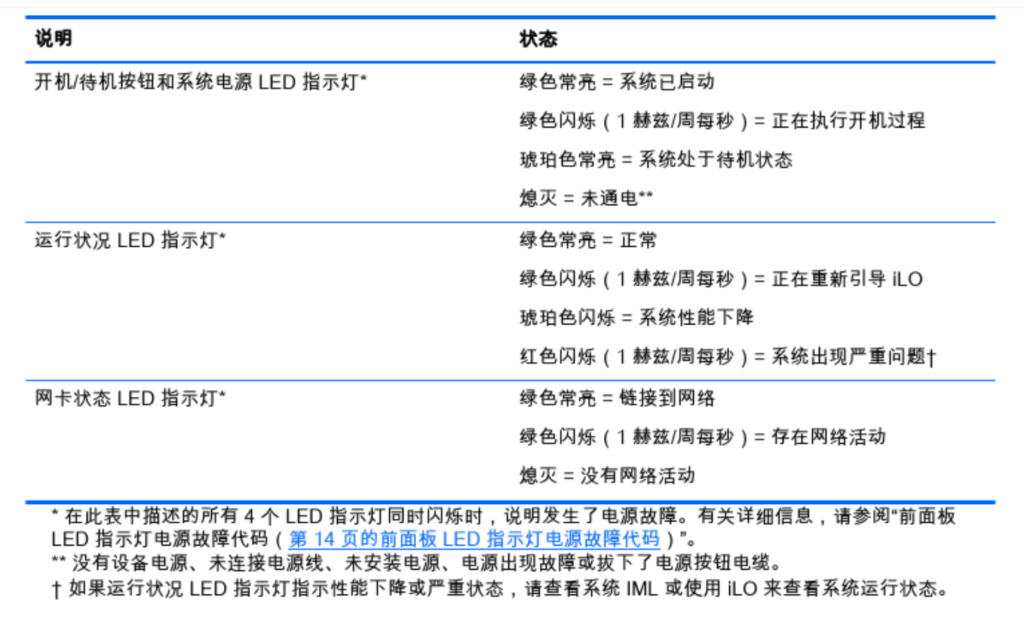
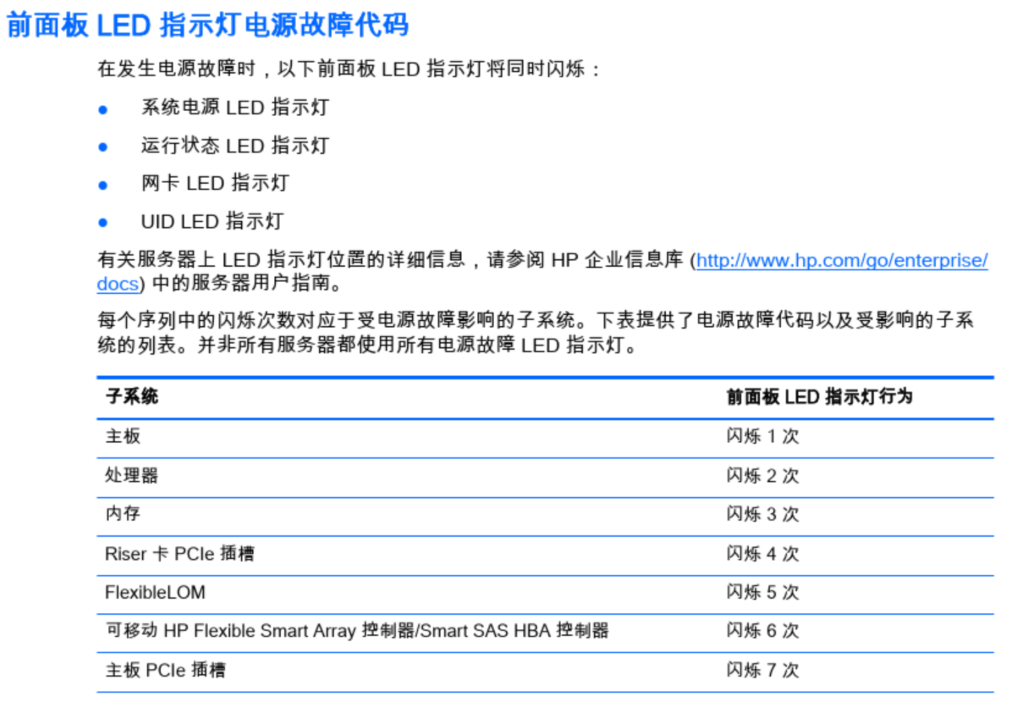
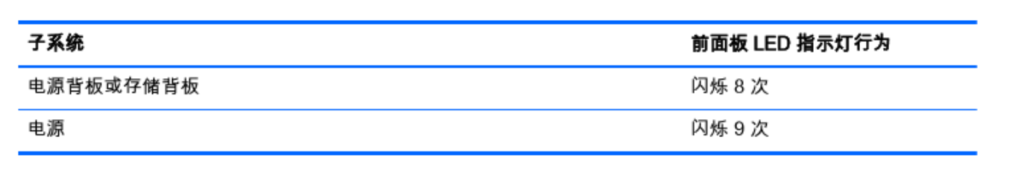
翻阅了一下HP官方的故障排除指南,有以下内容:

故障排除指南也明确写了4个LED指示灯同时闪烁时,说明发生了电源故障。然后更换电源,问题依旧,更换电源背板,还是无法开机,后来定位是主板及PCI-E扩展卡的问题,更换主板及PCI-E扩展卡后可正常开机。

深信服防火墙AF上arp表数量限制导致网络问题的处理说明

现有一台深信服防火墙AF,内网口上启用多个vlan接口,每个vlan接口为该各自网段的网关,测试时总用户数大概在2000左右,正式上线后总用户数在7000左右。

测试时,使用一切正常,CPU利用率低于10%,内存利用率低于30%,网络也都正常。

但是用户陆续开机上线后,发现部分用户网络不通,到网关(防火墙上vlan接口)都不通。

在深信服AF上查看arp,发现总数是4095,与研发确认,发现深信服AF上arp表总数就是4096个,也就是在这种场景下,总用户也只能达到4000多点。

与研发商量后,预计要做定制包实现,但是用户强烈要求当天解决,后来多名研发确认只需要修改AF后台的某个参数即可实现对限制的放开,且修改该参数不影响业务。

对主备两台参数分别修改为20000后,已正常使用。

截止目前最新的AF版本8.0.26,都存在这个问题。当然在大规模的网络中,一般也很少会将内网用户的网关都启用在防火墙上,更多是将网关放在核心交换机上。对于这种少见的特殊的部署场景才将这个问题暴露了出来。

另外深信服AF的arp老化时间是15秒,且无法修改。并且AF上的vlan数量也有限制,限制为256个vlan,dhcp地址池也有限制,限制为1万个。不过对于vlan数量以及dhcp地址池的限制可以通过定制来解决。

具体修改方法,参见:修改linux系统的arp缓存数量的方法

深信服设备限制导致tracert不显示设备地址的说明

现有一网络,拓扑为出口深信服上网行为管理AC,下接深信服防火墙AF,AC的WAN口接公网,AC的LAN口接AF的WAN口,AF的LAN口为内网PC的网关。AC上做NAT代理上网,AF上不启用NAT。现在内网PC上网正常,ping百度也正常,但是tracert百度的时候,第一跳是AF的内网,第二跳第三跳都是星号*,第四跳就是AC的WAN口的网关,就是运营商的地址了。

在防火墙上去traceroute百度,前两跳仍然不显示。继续排查,发现是深信服AC的机制问题。

关于深信服AC跟踪路由不显示的说明如下:

1、AC设备主要用于上网管理和审计,为了避免被内网终端窥探,及出于网络安全考虑,默认不回复跟踪路由的请求,因此跟踪路由时会显示为*号。
2、截止标准版本上网行为管理12.0.42和全网行为管理13.0.7,AC暂不支持界面设置开启tracert显示AC IP地址功能

深信服防火墙AF做双机时虚拟MAC问题的处理办法

现有四台深信服防火墙AF,名称分别为A、B、C、D,A和B做成HA,C和D做成HA,都是路由模式,网口1都是带外管理口,并且都加入到了监视网口,双机热备配置的虚拟ID组都是默认的100,A、B两台带外管理口地址是192.168.1.1/24,C、D两台带外管理口地址是192.168.1.2/24。

做好配置后,发现192.168.1.1/24和192.168.1.2/24无法同时管理,当可以打开192.168.1.1控制台时,192.168.1.2则打不开,并且两个IP也无法同时ping通,当192.168.1.1可以ping通时,192.168.1.2则ping不通,当192.168.1.2可以ping通时,则192.168.1.1ping不通,在同网段设备上查看arp,发现192.168.1.1和192.168.1.2的MAC地址是一样的。

经确认,深信服防火墙AF做双机时,网卡的虚拟MAC是根据虚拟ID组和网口编号计算得出的,所以这个环境中,虚拟ID组都是100,网卡编号都是eth1口,它们的虚拟MAC就是一样的。

这种情况的处理办法非常简单,一是修改其中一个的虚拟ID组即可,还有一种办法是将A、B或者C、D的带外管理口不要加到网口监视中,并且每台带外管理口配置成-HA的不同的地址即可。

针对这个问题,建议厂家可以将虚拟MAC的计算方式复杂一点,比较加个随机数或者加个网关编号、硬盘ID等等,使得每个虚拟MAC都不相同。

有的环境下,尤其一个项目中,防火墙设备数量较多的情况下,建议修改默认的虚拟ID组,并且不同的HA设备采用的心跳口都设置成不同的网段,比如A、B用5.5.5.0/24段,C、D用6.6.6.0/24段,来避免一些问题。

H3C交换机配置SSH源地址登录限制和SNMP源地址限制的方法

需求1:对SSH远程管理进行限源,仅允许10.0.1.0/24,210.1.0.0/24段ip进行登录;
需求2:对SNMP管理进行限源,仅允许210.1.0.200-210.1.0.202这3个ip进行访问。

配置方法:
ssh登录后,输入:
sys
acl number 2000 match-order config
rule 1 permit source 10.0.1.0 0.0.0.255
rule 2 permit source 210.1.0.0 0.0.0.255
rule 3 deny source any
quit
acl number 2001 match-order config
rule 1 permit source 210.1.0.200 0
rule 2 permit source 210.1.0.201 0
rule 3 permit source 210.1.0.202 0
rule 4 deny source any
quit
ssh server acl 2000
snmp-agent community read public acl 2001
save

即可。

深信服防火墙AF管理员登录地址限制以及SNMP源地址限制的方法

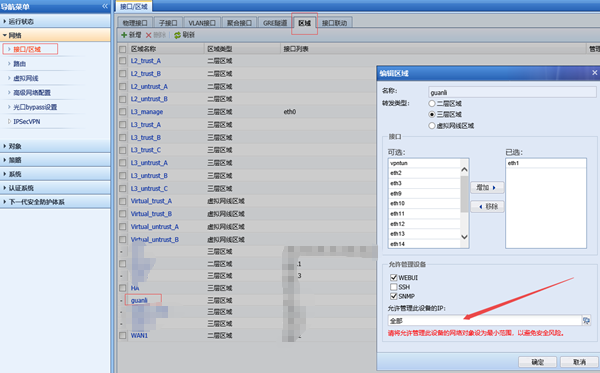
深信服防火墙AF管理员登录地址限制的配置方法是在控制台页面,网络——接口/区域,区域,在WEBUI下勾选允许管理此设备的IP选择指定的IP即可。如图:

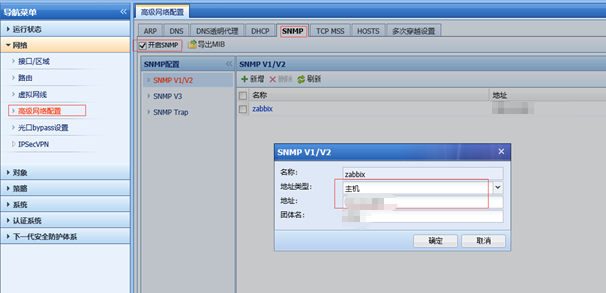
对SNMP源地址限制,其实在配置SNMPd的时候就要配置主机或者网段,只需要在这里配置即可。如图:

深信服上网行为管理AC的OID表

zabbix监控深信服上网行为管理AC时,会需要用到上网行为管理的OID,以下就是截止2020年9月,最新的OID表格:

CPU占用率,以百分比为单位1.3.6.1.4.1.33333.1.1.1.0
设备类型(如M5000)1.3.6.1.4.1.33333.1.1.2.0
剩余内存,free+buffers,以KB为单位1.3.6.1.4.1.33333.1.1.3.0 
设备运行时间(UPTIME),以1/100秒为单位。1.3.6.1.2.1.1.3.0
系统描述1.3.6.1.2.1.1.1.0
设备型号1.3.6.1.2.1.1.5.0 
接口数量1.3.6.1.2.1.2.1.0
接口描述信息(不同的x数值代表不同的接口,视设备回复而定)1.3.6.1.2.1.2.2.1.2.x 
接口接收总流量,以Byte为单位(不同的x数值代表不同的接口,视设备回复而定)1.3.6.1.2.1.2.2.1.10.x
接口发送总流量,以Byte为单位(不同的x数值代表不同的接口,视设备回复而定)1.3.6.1.2.1.2.2.1.16.x
接口接口状态(1-up,2-down)(不同的x数值代表不同的接口,视设备回复而定)1.3.6.1.2.1.2.2.1.8.x
接口速率,以10bps为单位(不同的x数值代表不同的接口,视设备回复而定)(查看接口是千兆还是百兆)1.3.6.1.2.1.2.2.1.5.x

关于深信服防火墙AF的OID可查看这篇文章:深信服防火墙AF的OID表https://www.eumz.com/2020-10/2064.html

深信服防火墙AF的OID表

zabbix监控深信服防火墙AF时,会需要用到防火墙的OID,以下就是截止2020年9月,最新的OID表格:

NameDescriptionOID
sysDescr系统描述.1.3.6.1.2.1.1.1
sysContact联系.1.3.6.1.2.1.1.4
sysName系统名.1.3.6.1.2.1.1.5
sysLocation位置.1.3.6.1.2.1.1.6
sysServices系统服务.1.3.6.1.2.1.1.7
sysConnNum连接数.1.3.6.1.2.1.1.10
sysCpuUsagcpu占用率.1.3.6.1.2.1.1.11
sysMemUsage内存占用率.1.3.6.1.2.1.1.12
sysDiskUsage磁盘占用率.1.3.6.1.2.1.1.13
sysNewConnTable新建连接表.1.3.6.1.2.1.1.14
hrSystemDate系统日期.1.3.6.1.2.1.25.1.2
hrSystemUptime运行的时间.1.3.6.1.2.1.25.1.1

系统信息

NameDescriptionOID
hrSystemUptime运行的时间.1.3.6.1.2.1.25.1.1
hrSystemDate系统日期.1.3.6.1.2.1.25.1.2
hrSystemNumUsers用户数.1.3.6.1.2.1.25.1.5
hrSystemProcesses进程数.1.3.6.1.2.1.25.1.6
hrSystemMaxProcesses最大进程数.1.3.6.1.2.1.25.1.7
hrMemorySize系统内存.1.3.6.1.2.1.25.2.2
hrStorageTable存储设备信息表(内存,磁盘的使用情况).1.3.6.1.2.1.25.2.3
hrDeviceTable系统设备列表.1.3.6.1.2.1.25.3.2
hrSWRunTable系统进程列表.1.3.6.1.2.1.25.4.2

CPU

NameDescriptionOID
ssCpuUser用户使用CPU情况.1.3.6.1.4.1.2021.11.9
ssCpuSystem系统使用CPU情况.1.3.6.1.4.1.2021.11.10
ssCpuIdle空闲CPU.1.3.6.1.4.1.2021.11.11
sysCpuUsagcpu占用率.1.3.6.1.2.1.1.11.0

内存

NameDescriptionOID
memTotalSwap总swap分区.1.3.6.1.4.1.2021.4.3
memAvailSwap可用swap分区.1.3.6.1.4.1.2021.4.4
memTotalReal内存总量(真实内存).1.3.6.1.4.1.2021.4.5
memAvailReal可用内存(真实内存).1.3.6.1.4.1.2021.4.6
memTotalFree可用内存(真实内存+虚拟内存).1.3.6.1.4.1.2021.4.11
memShared共享内存数量.1.3.6.1.4.1.2021.4.13
memBufferbuffer内存数量.1.3.6.1.4.1.2021.4.14
memCachedCache内存数量.1.3.6.1.4.1.2021.4.15
hrMemorySize内存总量.1.3.6.1.2.1.25.2.2
hrStorageTable存储设备信息表(内存,磁盘).1.3.6.1.2.1.25.2.3

硬盘

NameDescriptionOID
sysDiskUsage磁盘占用率.1.3.6.1.2.1.1.13
hrStorageTable存储设备信息表(内存,磁盘).1.3.6.1.2.1.25.2.3

网口

NameDescriptionOID
ifNumber接口总数.1.3.6.1.2.1.2.1
ifTable接口表(接口名,开启状态,MAC,出口流量,入口流量等).1.3.6.1.2.1.2.2
ifIndex索引.1.3.6.1.2.1.2.2.1.1
ifName网口.1.3.6.1.2.1.2.2.1.2
ifType接口类型.1.3.6.1.2.1.2.2.1.3
ifMtu接口MTU.1.3.6.1.2.1.2.2.1.4
ifPhysAddress接口mac地址.1.3.6.1.2.1.2.2.1.6
ifAdminStatus所希望的接口工作状态.1.3.6.1.2.1.2.2.1.7
ifOperStatus当前接口工作状态.1.3.6.1.2.1.2.2.1.8
ifInOctets接口收到的字节总数.1.3.6.1.2.1.2.2.1.10
ifOutOctets接口发送的字节总数.1.3.6.1.2.1.2.2.1.16

地址转换表

NameDescriptionOID
atTable地址转换表.1.3.6.1.2.1.3.1

IP

NameDescriptionOID
ipForwarding是否作为一个IP网关.1.3.6.1.2.1.4.1
ipDefaultTTLIP头中的Time To Live字段的值.1.3.6.1.2.1.4.2
ipInReceivesIP层从下层接收的数据报总数.1.3.6.1.2.1.4.3
ipInHdrErrors由于IP头出错而丢弃的数据报.1.3.6.1.2.1.4.4
ipInAddrErrors地址出错(无效地址、不支持的地址和非本地主机地址)的数据报.1.3.6.1.2.1.4.5
ipForwDatagrams已转发的数据报.1.3.6.1.2.1.4.6
ipInUnknownProtos不支持数据报的协议,因而被丢弃.1.3.6.1.2.1.4.7
ipInDiscards因缺乏缓冲资源而丢弃的数据报.1.3.6.1.2.1.4.8
ipInDelivers由IP层提交给上层的数据报.1.3.6.1.2.1.4.9
ipOutRequests由IP层交给下层需要发送的数据报,不包括ipForwDatagrams.1.3.6.1.2.1.4.10
ipOutDiscards在输出端因缺乏缓冲资源而丢弃的数据报.1.3.6.1.2.1.4.11
ipOutNoRoutes没有到达目标的路由而丢弃的数据报.1.3.6.1.2.1.4.12
ipReasmTimeout数据段等待重装配的最长时间(秒).1.3.6.1.2.1.4.13
ipReasmReqds需要重装配的数据段.1.3.6.1.2.1.4.14
ipReasmOKs成功重装配的数据段.1.3.6.1.2.1.4.15
ipReasmFails不能重装配的数据段.1.3.6.1.2.1.4.16
ipFragOKs分段成功的数据段.1.3.6.1.2.1.4.17
ipFragFails不能分段的数据段.1.3.6.1.2.1.4.18
ipFragCreates产生的数据报分段数.1.3.6.1.2.1.4.19
ipAddrTableIP地址表.1.3.6.1.2.1.4.20
ipRouteTableIP路由表.1.3.6.1.2.1.4.21
ipNetToMediaTableIP与物理地址转换表.1.3.6.1.2.1.4.22
ipRoutingDiscards无效的路由项,包括为释放缓冲空间而丢弃路由项.1.3.6.1.2.1.4.23

TCP

NameDescriptionOID
tcpRtoAlgorithm重传时间算法.1.3.6.1.2.1.6.1
tcpRtoMin 重传时间最小值.1.3.6.1.2.1.6.2
tcpRtoMax重传时间最大值.1.3.6.1.2.1.6.3
tcpMaxConn可建立的最大连接数.1.3.6.1.2.1.6.4
tcpActiveOpens主动打开的连接数.1.3.6.1.2.1.6.5
tcpPassiveOpens被动打开的连接数.1.3.6.1.2.1.6.6
tcpAttemptFails连接建立失败数.1.3.6.1.2.1.6.7
tcpEstabResets连接复位数.1.3.6.1.2.1.6.8
tcpCurrEstab状态为established或closeWait的连接数.1.3.6.1.2.1.6.9
tcpInSegs接收的TCP段总数.1.3.6.1.2.1.6.10
tcpOutSegs发送的TCP段总数.1.3.6.1.2.1.6.11
tcpRetransSegs重传的TCP段总数.1.3.6.1.2.1.6.12
tcpConnTable连接表.1.3.6.1.2.1.6.13
tcpInErrors接收的出错TCP段数.1.3.6.1.2.1.6.14
tcpOutRests发出的含RST标志的段数.1.3.6.1.2.1.6.15

UDP

udpInDatagrams接收的数据报总数.1.3.6.1.2.1.7.1
udpNoPorts没有发现端口而无法提交的数据报.1.3.6.1.2.1.7.2
udpInErrors出错的数据报.1.3.6.1.2.1.7.3
udpOutDatagrams上层协议要求输出的数据报.1.3.6.1.2.1.7.4
udpTableUDP表.1.3.6.1.2.1.7.5

SNMP

snmpInPktsSNMP模块接收到的分组数.1.3.6.1.2.1.11.1
snmpInTotalReqVars被成功读取的Object数,包括get-request和get-next操作.1.3.6.1.2.1.11.13
snmpInGetRequestsSNMP模块接收到并处理的get-request的分组数.1.3.6.1.2.1.11.15
snmpInGetNextsSNMP模块接收到并处理的get-next的分组数.1.3.6.1.2.1.11.16
snmpOutGetResponsesSNMP模块发出的get-responses的分组数.1.3.6.1.2.1.11.28
snmpEnableAuthenTraps标记是否允许代理程序产生检验失败警告.1.3.6.1.2.1.11.30

关于深信服上网行为管理AC的OID可查看这篇文章:深信服上网行为管理AC的OID表https://www.eumz.com/2020-10/2064.html

HW总结报告模板之一

今天终于结束了为期XX天的HW行动,中间的心酸曲折与案例回顾本来想写点,但总结回顾相关文章挺多了,不喜欢重复。从前天开始就有小伙伴已经开始接总结报告了,向我寻求一份模板,毕竟有保密协议,脱敏的道路还是有些累的,所以此文章主要是模板,内容未必真实,帮大家解决最后一公里路程,希望有点帮助——从HW的痛苦中结束,投入到70周年重保的痛苦中去~~~

由于每家企业防护手段不一、组织架构不一,并且以下案例未必真实,所以完全照抄的可能性不大,所以仅供参考~~~:

 201X年X月X日-201X年X月X日,XX发起了针对关键信息基础设施进行攻防演练的HW工作。XXXX平台作为防守方,成功防御了XX的攻击,没有被攻破,同时发现并处理了XXXX,经XX确认,得分X分。

平台按照XX和XX的统一部署,重预警、早排查,演练期间,加强安全专项巡检,做好相关汇报工作,对发现的安全问题及时整改,按照组织要求认真做好各阶段工作,顺利完成了防守任务,提升了XX平台的网络应急安全应急处置与协调能力,提升了XX平台安全防护水平。

具体情况如下:

一、前期准备

1、成立XX平台HW201X工作专项小组,并由公司负责人牵头,各部门协力配合,做到了分工明确,责任具体到人;同时完善相关安全制度优化完成《XXXX平台应急处置方案》和《XX平台防守组工作方案》,保障HW工作正常有序开展。

2、开展运维自检自查工作以及第三方协查工作。通过资产梳理工作,对XX平台网络策略优化xx项,修复高危安全漏洞xx余项,其中自主发现高危安全漏洞xx项,XX协助发现高危漏洞x个,包含在自主发现漏洞中,已做到对高危漏洞清零,检测发现并修复平台弱口令xx项。

3、组织防护工作演练,编写《xxxx平台工作部署》方案,对HW期间工作进行紧密部署,加强完善平台安全巡检,增强团队协作能力。

4、组织协调第三方能力,在此期间对物理机房、云服务商监测加强监控、检测要求,XX协助提供x云安全监测服务,并配置入侵检测系统,同时安全部对公司内部进行安全意识宣贯,降低被钓鱼攻击风险。

二、组织实施

(一)加强组织协调

在公司内部设置专项防守场地,安排XX平台各部门负责人、核心部门驻场值守。安排专人进行对接,随时与防守团队保持联络,通过电话会议每日协商,汇总当日所发生的安全事件,针对安全事件进行应急响应和处置。

(二)安排重点值守

各部门各司其职,加强防守整改。其中XX部整体把握XX防守情况,负责与总体防守组的沟通联系,负责信息对接,保持随时联络,提交防守成果。XX部负责对网络安全策略进行梳理,删除无效策略;XX部负责对主机系统安全基线进行检查落地,修复主机漏洞,对中间件平台进行升级;XX梳理数据库相应安全权限,对权限进行严格控制;XX部负责对代码层安全漏洞进行修复,并对后台管理进行安全防护;XX部负责撰写整体《安全应急相应方案》以及《HW工作安排部署方案》,加强安全监测预警、安全防护和应急处置能力。

(二)开展防守工作

  攻防实施阶段

1、严格落实值班制度。平台加强了每日巡检力度,从巡检次数从每日二次调整为每日三次,同时安排专人负责安全巡检,对巡检项进行详细记录,并于每日下午X点前上报;并安排专人在部机关值守,确保信息沟通顺畅。

2、认真落实报告制度。安排专人到XX负责联络工作X周,并每日于X点、X点进行工作汇报总结,对攻击手段、封禁IP地址,账号爆破情况进行梳理归纳,发现攻击问题第一时间上报总体防守组。编制X份防守成果报告,经演戏指挥部确认,得分XX分。

3、全面做好检测预警工作。平台对WAF、IDS、以及邮箱、VPN等账户,系统状态、网络状态等进行全方位监控,共发现账户破解、扫描、命令执行、SQL注入等攻击数百次,对异常IP进行及时封禁,共计封禁IPXX余个,未发现攻击成功现象。

4、 加强监控应急处理能力。在平台发现被爆破的账号后,并在第一时间对问题账户进行删除操作;发现并删除恶意木马文件XX个,并阻止该恶意程序运行,上报防守成果,同时优化平台相关服务,关闭木马上传路径。

5、攻防实施阶段XX平台共检测到恶意扫描攻击XX次,平台封禁恶意IP地址XX余个,公司邮箱账户被尝试爆破XX余个,均未成功,XX平台业务账户被尝试暴力破解XX个,成功X个,VPN账号被尝试暴力破解X个,未成功,发现XXXXXXXX公司官网网站有异常IP入侵,发现XX平台、XX平台有异常IP入侵,采取封禁IP措施,对XX平台网站应用系统弱口令问题进行整改。

三、威胁汇总及整改情况

演习结束后,根据XX与XX相关要求,对攻防演习工作中发现的问题成果进行梳理,共有X项其中XX平台安全隐患X项,非XX平台安全隐患共X项,通知相关部门进行整改,已经完全整改完毕。

(一)XX平台威胁整改情况

本次参演的XX平台共被发现X处安全隐患,存在XX问题,目前已全部修复。

(二)非目标系,统威胁整改情况

本次演习攻击方对演习目标所属公司系统进行了攻击渗透,共发现威胁X个。截止目前,已完成所有问题整改、漏洞修复。

四、存在问题

(一)XX平台系统此次攻防演习过程中,存在问题如下:

    1、基础运维存在薄弱环节….

    2、系统存在弱口令问题…..

(二)公司存在的问题

公司的其他信息系统不在本次攻防演习范围内,故本次演习前准备阶段未对XXX平台、XXX平台进行风险隐患排查和整改加固。

经分析,攻击方主要是通过三种途径开展渗透攻击:一是利用系统已知漏洞,获得系统服务器权限,对内网开展渗透共计;二是利用用户弱口令漏洞,获取网络及信息系统关键信息;三是通过SQL注入、文件上传漏洞等攻击方式,对目标系统开展攻击,获取系统权。根据上述攻击方式,反映出公司存在的问题有:

    xxxxxxx……

下一步工作

针对XX平台存在的问题,我司将进一步提高认识,加强人员往来安全意识教育,组织信息安全培训,不断提高全员安全意识。针对上述存在的安全问题整改完成后,举一反三,查找存在类似安全隐患并整改,不断完善网络及信息系统的网络架构规划及制度管理。主要措施如下:

(一)基础运维方面

1、加强设备管理,梳理资产信息,严格核对CMDB中信息,将密码变更列入季度安全运维工作,对不在用的策略、服务器进行清理线下,将继续使用的设备进行资产审核,确认资产信息准确性。

2、严格杜绝系统弱口令,加强口令强度设置;需要用户注册功能的,要对注册用户加以限制,要对上传文件格式限制;加强信息系统及用户账号的管理,定期查看使用情况,确认不用的系统、用户账号及时进行关停处理。

3、需要对防火墙策略申请、端口映射申请进行周期性梳理,删除无效、无用策略,防止内部服务被误开放到互联网平台。

4、严格控制运维、研发、测试等技术型人员在服务器上明文存储备份账号密码,随意开放查看权限,对离职员工账号密码进行严格审查,删除,关闭。

(二)安全防护方面

1、加强公司网络边界防护,更新升级防火墙、防毒墙等安全设备,做好外部入侵防护控制。

2、加强网络安全设备如VPN、堡垒机等权限管理,对人员进行基于角色划分管理权限。

3、对各平台网络严格按照等级保护要求进行区域区分,加强信息系统安全防护和管理。

4、对数据安全加强防护,防止未授权访问敏感数据,防止技术和业务人员对数据误操作或恶意操作导致数据泄露。

(三)安全监测方面

1、充分利用安全设备及监控平台进行监控。分析安全设备的日志,对应用系统的运行状态、资源占用率等情况进行查看,及时发现和应对攻击行为,根据记录的入侵源IP、攻击类型、攻击访问等特征进行关联分析。

2、增加安全预警手段。推进公司预警监测和态势感知能力,加强主机端安全监控能力,将安全设备及系统逐步进行整合。

(四)应急处置方面

1、建立健全安全预防和预警机制。加强信息网络系统和设备的安全防护工作,加强信息网络日常运行状况的检测分析,对外部和内部可能对信息网络产生重大影响的事件进行预警,保障信息网络安全畅通。

2、加强应急处置和演练。发生突发性事件时,启动应急预案,根据事件级别,根据《XXXXXXXXXX平台应急相应预案》采取相应处置措施,确保网络通畅,业务连续性以及信息安全。有计划、有重点的组织技术人员针对不同情况对预案进行演练,对预案中存在的问题和不足及时补充、完善。

下一步,我司将进一步推进网络安全和信息化工作,进一步用好攻防演练成果,在XX的指导下,提升态势感知和应急处置能力,提高关键信息基础设施防护水平,不断完善网络安全工作体制机制,构建与信息化工作相适应的网络安全保障体系,有力维护XX平台业务及数据安全。